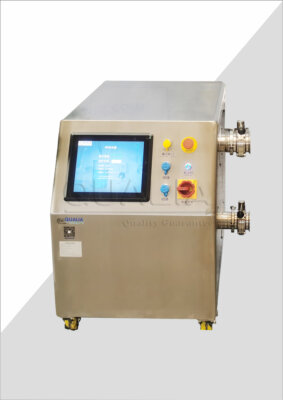
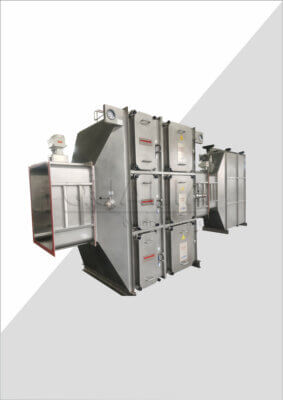
Une installation de niveau BSL-3/4 entrant dans la phase finale de test soulève un problème décisionnel spécifique : quels résultats attestent d’une performance globale, et lesquels se contentent de prouver que les équipements sont présents et sous tension ? Se tromper dans cet ordre ne se traduit pas seulement par une perte de temps due à la répétition des contrôles. Cela aboutit à un dossier de transfert dans lequel l’équipe de test ne peut pas affirmer, avec certitude, pourquoi un résultat donné reste valable en cas de changement en amont. La question de l’ordre des tests est cruciale, car le confinement de biosécurité repose sur le fonctionnement coordonné des systèmes en cas de défaillance, et non sur la réussite par chaque composant de son propre test isolé.
Conditions préalables devant être stabilisées avant les tests intégrés
| Étape de vérification de l'état de préparation | Éléments à vérifier avant de poursuivre | Front de décision |
|---|---|---|
| Exhaustivité de l'installation | L'installation est terminée pour les systèmes qui entrent dans la phase de test. | Les résultats dynamiques ne doivent pas être utilisés comme preuve de performance intégrée tant que ce critère n'est pas rempli. |
| Instruments étalonnés | Les instruments utilisés pour les contrôles prévus sont accompagnés de certificats d'étalonnage en cours de validité | Les résultats dépendent du contexte d'essai et du protocole du projet concernés. |
| Services publics éprouvés | La fonctionnalité des services indispensables a été démontrée avant que ne soient abordés les défis liés aux équipements individuels et à l'interopérabilité entre les systèmes. | Une dépendance utilitaire qui n'est pas stable peut invalider des éléments de preuve ultérieurs |
| Fonctionnement des équipements individuels vérifié | Les fonctionnalités des équipements nécessaires à la réalisation des défis intégrés prévus ont été démontrées | Les défis intersystèmes font suite aux essais au niveau des équipements |
| Critères d'acceptation approuvés | Les critères prédéfinis du projet sont convenus avant sa mise en œuvre | Les référentiels cités ne fournissent pas de valeurs d'acceptation spécifiques au site. |
Avant toute chose résultat du test intégré Pour que ces résultats puissent être considérés comme des preuves de l'efficacité du confinement, l'équipe chargée des essais doit avoir l'assurance que la configuration de référence, tant sur le plan physique qu'au niveau de l'instrumentation, ne subira aucune modification en cours de séquence. L'achèvement de l'installation est la première condition à remplir, non pas parce qu'une installation incomplète rendrait les essais impossibles, mais parce qu'un résultat dynamique enregistré sur un système encore en cours de finition ne peut être distingué d'un résultat reflétant la configuration finale. Si des conduits, des ferrures de porte ou des câbles de commande sont ajoutés après un contrôle dynamique, ce contrôle ne correspondra plus au système livré.
L'étalonnage des instruments va de pair avec l'exhaustivité de l'installation, et ce pour une raison étroitement liée. La fiabilité d'une mesure de pression ou de débit dépend entièrement de l'instrument qui la fournit ; ainsi, un instrument dont l'étalonnage est périmé ou non vérifié transforme un résultat apparemment correct en un résultat invérifiable. Il ne s'agit pas d'une simple formalité : cela modifie la signification réelle de la valeur figurant dans le rapport d'essai. Lorsque le protocole du projet exige un contexte d'essai spécifique, conformément à ISO 14644-3:2019, les équipements et procédures recommandés pour les paramètres de performance des salles blanches et des zones propres déjà installées ne permettent d'obtenir des résultats comparables que lorsque le contexte d'essai applicable est défini au préalable, car le résumé de la norme précise qu'elle n'établit pas de valeurs d'acceptation spécifiques à un site en l'absence de ce contexte.
En termes de séquencement, cela signifie concrètement qu’une équipe de projet ne peut pas passer directement de l’étape “ l’équipement est installé ” à celle où “ le système est prêt à relever les défis inter-systèmes ”. Chaque étape doit être franchie dans l’ordre : l’installation, puis l’étalonnage des instruments, puis la vérification des réseaux, puis le fonctionnement de chaque équipement, et ce n’est qu’ensuite que l’on peut aborder les défis qui dépassent les limites du système. Sauter des étapes ne permet pas de gagner du temps si l’étape omise invalide par la suite les résultats obtenus, car chaque résultat ultérieur hérite de l’incertitude de l’étape dont il dépend.
Ce qui fait varier ce jugement d’un projet à l’autre, c’est le degré d’interdépendance intégré à la conception de l’installation. Lorsque les systèmes sont plus étroitement couplés, une condition préalable instable se propage davantage avant d’être détectée. Lorsque les équipements fonctionnent de manière plus indépendante, une condition préalable instable reste locale plus longtemps. Dans tous les cas, la question à laquelle l’équipe de test doit répondre avant de commencer est la même : quelle étape avons-nous réellement franchie, et quels éléments permettent de la considérer comme terminée, par opposition à ce qui a simplement été installé ou mis en service ?.
Vérifications relatives à l'installation et au bon fonctionnement qui garantissent la qualité des résultats ultérieurs
Les utilitaires constituent la condition préalable discrète de presque tous les tests ultérieurs ; c’est pourquoi les tester individuellement, avant toute tentative de test intersystème, permet de garantir l’intégrité de toutes les étapes suivantes. Un utilitaire qui semble stable dans des conditions statiques peut se comporter différemment lorsqu’il est appelé à prendre en charge un événement dynamique intersystème, et si cette différence n’est pas détectée à temps, elle se manifeste plus tard sous la forme d’une anomalie qui ressemble davantage à une défaillance matérielle qu’à une dépendance vis-à-vis d’un utilitaire.
Le raisonnement suivi ici est séquentiel plutôt qu’additif. La validation d’une fonction utilitaire n’est pas simplement un élément de plus sur une liste de contrôle ; c’est la condition qui rend interprétables tous les résultats ultérieurs, tant au niveau des équipements qu’à l’échelle inter-systèmes. Si la stabilité d’une dépendance vis-à-vis d’un service n’est pas confirmée, une défaillance survenant lors d’un test ultérieur de verrouillage ou de contrôle de pression devient ambiguë : est-ce l’équipement qui a défailli, ou est-ce le service qui le soutient qui a défailli en premier ? Distinguer ces deux modes de défaillance a posteriori est plus difficile que de prévenir l’ambiguïté en établissant dès le départ un enchaînement correct des opérations.
C'est également à ce stade que les fonctions individuelles des équipements doivent être testées séparément avant qu'on leur demande de participer à un exercice impliquant plusieurs systèmes. Un verrouillage de porte, un registre d’évacuation ou un cycle de décontamination ont chacun une fonction qui peut être vérifiée de manière isolée. Ce n’est qu’une fois cette fonction isolée confirmée qu’il est pertinent de se demander comment l’équipement se comporte lorsqu’il doit coordonner sa réponse avec celle d’un autre système. Inverser cet ordre signifie qu’une défaillance intersystémique ne peut pas être retracée avec certitude jusqu’à son origine.
La complexité de l'architecture des utilitaires elle-même détermine l'importance accordée à cette étape. Lorsque les utilitaires sont partagés entre plusieurs zones de confinement ou types d'équipements, il devient d'autant plus justifié de les tester individuellement avant leur intégration, car la défaillance d'un utilitaire partagé a un impact plus étendu sur l'ensemble de la séquence de test. Lorsque les utilitaires sont davantage segmentés par système, la chaîne de dépendances est plus courte et plus facile à isoler si un élément se comporte de manière inattendue par la suite.
Fonctionnements des équipements à vérifier avant les épreuves inter-systèmes
La règle à respecter à ce stade est simple à énoncer, mais facile à enfreindre lorsque les délais sont serrés : il faut vérifier le fonctionnement d’un équipement pris isolément avant de lui demander de participer à un test qui dépend de la réponse correcte d’un autre système au même moment. Un verrouillage de porte, une séquence de contrôle de pression, une réponse du système d’échappement, un cycle de décontamination ou une séquence de traitement des déchets ont chacun une fonction distincte. La validation de cette fonction de manière isolée établit une référence connue par rapport à laquelle tout comportement ultérieur, plus complexe, pourra être évalué.
L'importance de cet ordre de procédure est d'ordre diagnostique, et non procédural. Lorsqu'il a déjà été démontré que chaque équipement remplit correctement sa fonction individuelle, un problème survenant lors d'un test inter-systèmes peut être attribué à l'interaction entre les systèmes plutôt qu'à l'équipement lui-même. Sans cette référence, une équipe de test confrontée à un résultat inattendu lors d’une séquence de verrouillage ou de décontamination n’a aucun moyen de distinguer “ le mécanisme de la porte est défaillant ” de “ le bon fonctionnement du mécanisme de la porte n’a jamais été confirmé et celui-ci présente désormais une défaillance pour la première fois dans des conditions complexes ”. Le premier cas correspond à un constat inter-systèmes ; le second à une lacune dans la séquence de test qui aurait dû être comblée plus tôt.
Ce principe unique s'applique à tous les types d'équipements concernés par la séquence, car le mécanisme est le même quelle que soit la limite testée. Que le système implique des verrouillages de portes et une réponse au flux d'air, ou des équipements de décontamination et une séquence de traitement des déchets, la question fondamentale reste la même : le bon fonctionnement de cette fonction a-t-il été démontré avant qu'on ne lui demande d'intervenir dans le cadre d'un événement coordonné de plus grande envergure ? A registre d'isolation de biosécurité et un joint pneumatique pour porte APR chacune remplit une fonction distincte au sein de l'enveloppe de confinement, et chacune doit voir sa fonction validée avant d'être considérée comme une donnée connue et fiable dans le cadre d'un test inter-systèmes.
Ce qui influe sur l'importance pratique de cette étape, c'est le nombre de systèmes avec lesquels un équipement donné interagit. Un équipement qui n'interagit qu'avec un seul autre système pose un problème de diagnostic plus restreint en cas de dysfonctionnement ultérieur. En revanche, un équipement situé à la jonction de plusieurs systèmes, comme une porte qui influe à la fois sur l'équilibre des flux d'air et sur le contrôle d'accès, a des conséquences plus importantes si son fonctionnement individuel n'a pas été vérifié au préalable, car une défaillance intersystémique le concernant comporte davantage de causes possibles à écarter.
Scénarios de défaillance concernant le débit d'air, les alarmes, les verrouillages et l'alimentation électrique
| État crédible | Éléments de réponse à définir avant l'exécution | Périmètre d'application |
|---|---|---|
| Perte de puissance | La réaction appropriée en cas de coupure de courant | Le protocole du projet doit définir la réponse attendue et les critères d'acceptation. |
| Perte d'échappement | Les performances attendues en matière de contrôle des gaz d'échappement et de réponse aux alarmes | Les exigences en matière de débit d'air et d'alarmes dépendent de la conception de l'installation, de l'évaluation des risques et de la réglementation locale en vigueur. |
| Conflit de portes | La réaction attendue du système de verrouillage des portes | Le protocole du projet doit définir la situation de conflit en cause et la réponse attendue |
| Accusé de réception de l'alarme | La réponse d'accusé de réception attendue lors de la simulation de défaillance | Un accusé de réception ne suffit pas à lui seul à établir le recouvrement |
| Récupération | Réponse attendue lors du retour à la normale du système après un incident | Les éléments justifiant le recouvrement doivent être évalués au regard des critères convenus pour le projet |
Une fois que le fonctionnement des équipements individuels et des services auxiliaires a été validé, la séquence passe à la mise à l’épreuve délibérée du système dans des conditions de défaillance plausibles. Il s’agit d’un type de test différent de tout ce qui a été effectué auparavant, car il ne s’agit pas de vérifier si l’équipement fonctionne dans des conditions normales, mais de déterminer si le système réagit de manière sûre en cas de défaillance. La perte d’alimentation, la perte d’évacuation, le conflit de portes, l’acquittement des alarmes et la reprise représentent chacun un état de défaillance distinct, et chacun nécessite que la réponse de sécurité attendue soit convenue et documentée avant le lancement de la simulation, et non interprétée a posteriori en fonction de ce qui s’est produit.
Cette exigence de séquence s'explique par le fait que essais de modes de défaillance L'absence de réponse attendue prédéfinie transforme chaque résultat en une décision prise a posteriori, ce qui est précisément le genre d'ambiguïté qu'un dossier de transfert doit éviter. Si la réponse attendue à une perte d'échappement n'est pas consignée par écrit à l'avance, alors tout ce que fait le système pendant la simulation de cette perte devient la norme de facto, au lieu d'être évalué par rapport à un critère convenu. Le CDC/NIH BMBL, 6e édition Ce document aborde directement ces aspects concernant la surveillance des flux d’air en BSL-3 et les verrouillages de ventilation en BSL-4, les alarmes de déviation, ainsi que les fonctions d’accès et de décontamination ; toutefois, conformément aux bonnes pratiques recommandées aux États-Unis, les détails spécifiques à chaque installation restent soumis à l’évaluation des risques applicable et aux réglementations locales régissant ce projet particulier.
Les scénarios de défaillance ne sont pas interchangeables quant à ce qu’ils testent. Un scénario de coupure d’alimentation examine le comportement du système lorsque sa source d’énergie principale est coupée, ce qui a des implications simultanées sur toutes les fonctions alimentées au sein de l’enceinte de confinement. Un scénario de perte de ventilation isole une fonction spécifique du flux d’air et vérifie si sa perte est détectée et traitée correctement. Un scénario de conflit de porte teste si la logique de verrouillage résout un état de conflit spécifique conformément à l’intention de la conception. Les essais d’acquittement des alarmes vérifient si le système enregistre correctement qu’une personne a réagi à une alerte, ce qui est une question distincte de celle de savoir si la situation sous-jacente a effectivement été résolue. Les essais de rétablissement vérifient si le système revient à un état sûr et connu une fois que la condition testée a pris fin, et cela doit être évalué selon les mêmes critères convenus que pour la réponse initiale à la défaillance, sans se fonder sur le simple fait que cette réponse était acceptable.
Ce qui détermine quels scénarios de défaillance sont les plus critiques pour un projet donné, c’est l’évaluation des risques spécifique à l’installation et la conception de son système de confinement. Une installation dotée d’une configuration particulière de système d’évacuation commun à plusieurs zones subira des conséquences différentes en cas de perte d’évacuation par rapport à une installation dont l’architecture d’évacuation est plus segmentée. C’est précisément pour cette raison que la réponse attendue doit être définie par le protocole du projet plutôt que déduite d’un principe général : la réponse sûre appropriée dépend de l’installation spécifique et ne constitue pas une réponse figée applicable de manière uniforme.
Vérifier à nouveau la logique après des écarts ou des modifications de configuration
| Événement ou enregistrement | Problème que l'équipe de test doit résoudre | Éléments de preuve nécessaires à la décision |
|---|---|---|
| Écart | Quel résultat de test ou quelle dépendance a été affecté(e) ? | L'écart enregistré et son lien avec la séquence d'essai |
| Modification de la configuration | Quels résultats antérieurs restent valables après ce changement ? | La configuration modifiée et les dépendances des résultats concernés |
| Décision relative à un nouveau test | Quels contrôles concernés doivent être refaits ? | Critères d'acceptation approuvés et justification documentée du périmètre de réexamen retenu |
| Nouveau test effectué | Ce nouveau résultat répond-il aux critères approuvés ? | Le résultat du nouveau test, tout écart subsistant et la conclusion formulée |
Un écart ou un changement de configuration détecté en cours de séquence de test soulève une question qu’il est facile de sous-estimer : quels résultats antérieurs restent valables, et lesquels doivent désormais être refaits ? Il ne s’agit pas automatiquement de “ tout retester ”, ni de “ ne retester que l’élément qui a changé ”. La portée exacte dépend de la compréhension de la chaîne de dépendances établie par les sections précédentes de la séquence.
Si une modification de configuration affecte une utilité dont dépendent plusieurs fonctions d’un équipement, alors chaque résultat qui reposait sur la stabilité de cette utilité est désormais remis en question, même si l’équipement lui-même n’a pas été directement modifié. C’est la conséquence directe de la logique de séquencement utilisée précédemment : comme les résultats ultérieurs dépendent de la fermeture des portes précédentes, une modification apportée à une porte antérieure remet en cause la validité de tout ce qui s’appuie sur elle. La tâche de l’équipe de test consiste à remonter cette chaîne de dépendances à partir du point où l’écart ou la modification s’est produit, et non pas simplement à réexécuter le contrôle spécifique où l’écart a été observé pour la première fois.
EudraLex Volume 4 Annexe 15 décrit le cadre de qualification applicable à ce raisonnement, couvrant la relation entre FAT et SAT, les étapes IQ/OQ/PQ, les critères prédéfinis, les écarts et les conclusions rapportées. En tant que cadre de qualification BPF, il établit que les protocoles de projet définissent les étapes et les limites spécifiques à chaque équipement, et que les justificatifs fournis par le fournisseur doivent encore faire l’objet d’une évaluation d’adéquation au regard de ces critères propres au projet. La logique de réessai décrite ici s’inscrit dans cette même structure : un écart est enregistré, son lien avec la séquence d’essai est clarifié, la portée du réessai est déterminée au regard des critères d’acceptation approuvés, puis le résultat du réessai est évalué afin de confirmer si la conclusion initiale reste valable ou doit être révisée.
Ce qui distingue un écart d’un changement de configuration, c’est l’orientation de la question. Un écart consiste à déterminer quel résultat ou quelle dépendance a été affecté(e) par un événement qui ne s’est pas déroulé comme prévu lors des tests. Un changement de configuration consiste à déterminer quels résultats antérieurs restent valides après une modification délibérée. Les deux requièrent la même rigueur sous-jacente : identifier la dépendance, déterminer l’étendue des nouveaux tests par rapport à des critères convenus, et documenter pourquoi le nouveau résultat satisfait ou non à ces critères. Lorsque la modification se limite à un seul équipement sans dépendances partagées, l’étendue des nouveaux tests peut rester restreinte. Lorsque la modification touche un service ou une fonction dont dépendent d’autres systèmes, l’étendue des nouveaux tests doit suivre cette dépendance vers l’extérieur, quelle que soit l’apparente isolation de la modification initiale.
Preuves de transfert garantissant la préservation de la séquence des tests et la traçabilité
| Élément de transfert | Question relative à la traçabilité | Ce que le dossier doit contenir |
|---|---|---|
| Séquence de test | A-t-on vérifié que l'installation était complète et que les instruments étaient étalonnés avant d'utiliser les résultats dynamiques ? | L'ordre des vérifications des prérequis, de l'équipement, des interopérabilités entre systèmes et des scénarios |
| Dépendances | De quelles fonctions stables des utilitaires ou des équipements dépend chaque résultat intégré ? | Le lien entre chaque résultat et ses prérequis |
| Critères d'acceptation | Quels étaient les critères approuvés qui régissaient cet essai ? | Les critères prédéfinis du projet utilisés pour évaluer le résultat |
| Écarts | Quel écart s'est produit et sur quelles données a-t-il eu une incidence ? | L'écart et son incidence sur la séquence ou le résultat |
| Nouveaux examens | Qu'est-ce qui a été répété après un écart ou un changement de configuration ? | Portée du nouveau contrôle, résultat et critères d'acceptation applicables |
| Conclusion rapportée | Pourquoi le résultat reste-t-il valable après des modifications et de nouveaux tests ? | Les éléments documentaires justifiant la conclusion relative au transfert |
Le dossier de passation de pouvoir C’est là que chaque décision prise en amont lors du séquençage se confirme ou s’effondre à l’examen minutieux. Un responsable de la biosécurité ou un ingénieur d’installation qui examine le dossier a posteriori n’est pas présent lors des tests eux-mêmes ; il s’appuie entièrement sur le dossier pour répondre à une question précise concernant chaque résultat : pourquoi ce résultat est-il toujours valable, et de quoi dépend-il ? Si le dossier ne préserve pas cette chaîne, on se retrouve avec un dossier rempli de résultats de tests plausibles pris individuellement, mais sans lien démontré les uns avec les autres.
C'est pourquoi l'ordre dans lequel les essais ont été effectués doit figurer dans le procès-verbal de transfert, et pas seulement leurs résultats. Un évaluateur doit pouvoir vérifier que l’installation était complète et que les instruments étaient calibrés avant que les résultats dynamiques ne soient générés, que le bon fonctionnement des services publics et des équipements individuels a été vérifié avant que des tests inter-systèmes ne soient entrepris, et que les scénarios de défaillance ont été testés par rapport à des réponses attendues prédéfinies plutôt que d’être évalués a posteriori. Sans cet ordre visible, le logiciel ne peut pas distinguer un programme de tests correctement séquencé d’un programme dans lequel les étapes ont été exécutées dans le désordre et ont tout de même produit des chiffres apparemment acceptables.
Les dépendances sont importantes ici pour la même raison qu’elles l’étaient dans le cadre de la logique de retest : chaque résultat intégré repose sur la stabilité d’utilitaires ou de fonctions d’équipement spécifiques, et le compte-rendu de transfert doit préciser quelles étaient ces dépendances. C’est ce qui permet à un réviseur ultérieur, ou à une décision de retest ultérieure, de remonter à partir d’un résultat donné jusqu’aux conditions supposées vraies à ce moment-là. Le rôle de Qualia Bio dans un projet de ce type est directement lié à cette exigence de traçabilité, puisque les détails de configuration fournis pour un Laboratoire de niveau BSL-3/4, les clapets d'isolation ou les portes APR, lorsqu'ils sont examinés dans le cadre de l'étude du projet, viennent s'ajouter au tableau des dépendances auquel la documentation relative aux essais et à la remise du projet devra par la suite se référer avec précision.
Les écarts et les nouveaux tests doivent faire l’objet, dans le compte-rendu de transfert, du même traitement que celui qui leur a été réservé lors des essais eux-mêmes : ce qui s’est écarté du résultat attendu, quelles données cela a affectées, ce qui a été refait, et selon quels critères approuvés. Un dossier de transfert qui omet un écart sous prétexte qu’il a finalement été résolu prive le futur examinateur des informations nécessaires pour comprendre pourquoi le résultat final est fiable et non pas simplement commode. La conclusion rapportée pour chaque résultat doit indiquer clairement pourquoi celui-ci reste valable malgré les modifications et les nouveaux essais effectués en cours de route ; c’est la seule façon pour que le dossier permette de prendre en toute confiance des décisions de remise en service sans devoir consulter l’équipe d’essai d’origine chaque fois qu’une question se pose par la suite.
Questions fréquemment posées
Q : Comment l'équipe devrait-elle transformer la séquence de tests intégrés en un calendrier concret ?
A : Élaborez le calendrier à partir des dépendances : commencez par vérifier l'exhaustivité de l'installation et l'étalonnage des instruments, puis passez aux services publics, aux fonctions individuelles des équipements, aux commandes intersystèmes, ainsi qu'aux scénarios plausibles de défaillance et de reprise. Chaque test doit identifier les éléments préalables sur lesquels il s'appuie, afin qu'une condition préalable non remplie puisse être retracée jusqu'à chaque résultat en aval concerné.
Q : Les résultats des tests effectués en usine ou par le fournisseur peuvent-ils être utilisés à la place des résultats obtenus sur le site d'installation ?
A : Uniquement lorsque le protocole du projet reconnaît que les éléments justificatifs relatifs à l'étape concernée et à leur adéquation avec la configuration installée et ses dépendances ont été examinés. Si ces éléments ne démontrent pas l'utilité réelle, le contrôle, le verrouillage ou le contexte du scénario, laissez la vérification de l'installation en suspens plutôt que de supposer que les éléments justificatifs sont équivalents.
Q : La confirmation de l'alarme suffit-elle à clôturer un test de mode de défaillance ?
A : Non. L'acquittement des alarmes et la reprise du système constituent des éléments distincts de la démonstration. Définissez la réponse de sécurité attendue, le comportement d'acquittement et la réponse de reprise avant l'exécution, puis évaluez chacun de ces éléments au regard des critères convenus pour le projet.
Q : Que doit faire l'équipe chargée des essais lorsqu'une norme citée ne prévoit pas de seuil de conformité spécifique au site ?
A : Validez les critères d'acceptation spécifiques au projet avant le début des essais. Définissez-les en fonction du contexte d'essai, de la conception de l'installation, de l'évaluation des risques et des exigences locales, plutôt que de considérer un cadre général ou une méthode d'essai comme la norme d'acceptation de l'installation.
Q : Les résultats des tests antérieurs peuvent-ils rester valides après une modification de configuration ?
A : Oui, mais uniquement lorsqu'une analyse des dépendances documentée montre quels résultats ont été affectés et pourquoi les autres restent valables. Répétez les contrôles concernés et consignez dans le dossier de transfert l'étendue du nouveau test, le résultat, les critères applicables et la conclusion.