Una instalación de nivel BSL-3/4 que entra en la fase final de pruebas plantea un problema específico a la hora de tomar decisiones: qué resultados demuestran el rendimiento integrado y cuáles solo demuestran que el equipo está presente y encendido. Equivocarse en esa secuencia no solo supone una pérdida de tiempo al tener que repetir las comprobaciones, sino que da lugar a un informe de traspaso en el que el equipo de pruebas no puede afirmar con seguridad por qué un resultado concreto sigue siendo válido cuando se produce un cambio en una fase anterior del proceso. La cuestión de la secuencia es importante porque la contención de bioseguridad depende de que los sistemas funcionen conjuntamente en condiciones de fallo, y no de que cada componente supere su propia comprobación de forma aislada.
Requisitos previos que deben estar estabilizados antes de las pruebas integradas
| Puerta de preparación | Datos que hay que comprobar antes de continuar | Límite de decisión |
|---|---|---|
| Integridad de la instalación | La instalación de los sistemas que van a entrar en la secuencia de pruebas ha finalizado. | Los resultados dinámicos no deben utilizarse como prueba de rendimiento integrado hasta que se cumpla este requisito. |
| Instrumentos calibrados | Los instrumentos utilizados para los controles previstos cuentan con certificados de calibración vigentes | Los resultados dependen del contexto de la prueba y del protocolo del proyecto en cuestión. |
| Servicios públicos contrastados | Se ha demostrado que las utilidades necesarias están disponibles antes de abordar los retos relacionados con los equipos individuales y entre sistemas. | Una dependencia de utilidad que no sea estable puede invalidar las pruebas posteriores. |
| Funciones de los equipos individuales comprobadas | Se han puesto a prueba las funciones de los equipos necesarias para los retos integrados previstos | Los retos entre sistemas se plantean tras las pruebas a nivel de equipos |
| Criterios de aceptación aprobados | Los criterios predefinidos del proyecto se acuerdan antes de su ejecución | Los marcos citados no proporcionan valores de aceptación específicos para cada emplazamiento. |
Antes de cualquier resultado de la prueba integrada Aunque esto pueda considerarse una prueba del rendimiento de la contención, el equipo de ensayo debe tener la certeza de que la referencia física y de instrumentación no variará durante la secuencia. La instalación completa es la primera condición, no porque una instalación incompleta imposibilite la realización de los ensayos, sino porque un resultado dinámico registrado en un sistema que aún se está terminando no puede distinguirse de un resultado que refleje la configuración final. Si se añaden conductos, herrajes de puertas o cableado de control tras una comprobación dinámica, dicha comprobación ya no describe el sistema que se va a entregar.
La calibración de los instrumentos va de la mano de la integridad de la instalación por una razón relacionada. La fiabilidad de una lectura de presión o caudal depende directamente de la fiabilidad del instrumento que la genera, y un instrumento cuya calibración haya caducado o no se haya verificado convierte un resultado aparentemente correcto en uno que no se puede verificar. No se trata de una mera formalidad, sino que altera el significado real de la cifra que figura en el informe de ensayo. Cuando el protocolo del proyecto exija un contexto de ensayo específico, según ISO 14644-3:2019, los equipos y procedimientos recomendados para los parámetros de rendimiento de las salas blancas y zonas limpias instaladas solo producen resultados comparables cuando se define de antemano el contexto de ensayo aplicable, ya que en el resumen de la norma se señala que, sin ese contexto, no se establecen valores de aceptación específicos para cada emplazamiento.
La consecuencia práctica para la secuenciación es que un equipo de proyecto no puede saltarse el paso entre “el equipo está instalado” y “el sistema está listo para afrontar los retos que trascienden los límites del sistema”. Cada etapa debe completarse en orden: primero la instalación, luego la calibración de los instrumentos, a continuación el funcionamiento comprobado de los servicios, después las funciones individuales de los equipos y, solo entonces, los retos que traspasan los límites del sistema. Saltarse pasos no supone un ahorro de tiempo si el paso omitido invalida posteriormente los resultados obtenidos, ya que cada resultado posterior hereda la incertidumbre del paso del que dependía.
Lo que hace que esta valoración varíe de un proyecto a otro es el grado de interdependencia incorporado en el diseño de la instalación. Cuando los sistemas están más estrechamente interrelacionados, un requisito previo inestable se propaga más antes de ser detectado. Cuando los equipos funcionan de forma más independiente, un requisito previo inestable permanece local durante más tiempo. En cualquier caso, la pregunta que el equipo de pruebas debe responder antes de comenzar es la misma: ¿qué puerta hemos superado realmente y qué pruebas la cierran, en lugar de limitarse a lo que se ha instalado o puesto en marcha?.
Comprobaciones de instalación y funcionamiento que garantizan unos buenos resultados posteriores
Las utilidades actúan como la condición previa silenciosa que subyace a casi todas las pruebas posteriores, por lo que comprobarlas individualmente, antes de intentar cualquier prueba entre sistemas, protege la integridad de todo lo que viene a continuación. Una utilidad que parece estable en condiciones estáticas puede comportarse de forma diferente cuando se le pide que dé soporte a un evento dinámico entre sistemas, y si esa diferencia no se detecta a tiempo, acaba manifestándose más adelante como una anomalía que parece un fallo del equipo en lugar de una dependencia de la utilidad.
El razonamiento aquí es secuencial, más que aditivo. Demostrar la utilidad de un servicio no es simplemente un elemento más en una lista de comprobación; es la condición que hace que todos los resultados posteriores, tanto a nivel de equipo como entre sistemas, sean interpretables. Si no se confirma que una dependencia de un servicio público es estable, un fallo durante una situación posterior de interbloqueo o de control de presión se vuelve ambiguo: ¿falló el equipo o falló primero el servicio público que lo abastecía? Distinguir esos dos modos de fallo a posteriori es más difícil que evitar la ambigüedad mediante una secuenciación correcta desde el principio.
Es también aquí donde es necesario demostrar el funcionamiento de cada equipo por separado antes de que se les pida que participen en una prueba que abarque varios sistemas. Un enclavamiento de puerta, un regulador de escape o un ciclo de descontaminación tienen, cada uno, una función que puede verificarse de forma aislada. Solo una vez confirmada esa función aislada tiene sentido preguntarse cómo se comporta el equipo cuando debe coordinarse con la respuesta de otro sistema. Invertir este orden implica que no se pueda rastrear con certeza el origen de un fallo que afecte a varios sistemas.
El factor que determina el peso que se le da a este paso es la complejidad de la propia arquitectura de los servicios. Cuando los servicios se comparten entre varias zonas de contención o tipos de equipos, se refuerza la necesidad de probarlos individualmente antes de la integración, ya que un fallo en un servicio compartido tiene un alcance más amplio en toda la secuencia de pruebas. Cuando los servicios están más segmentados por sistemas, la cadena de dependencias es más corta y más fácil de aislar si, posteriormente, algo se comporta de forma inesperada.
Funciones del equipo que deben comprobarse antes de las pruebas entre sistemas
La norma que rige en esta fase es sencilla de enunciar y fácil de incumplir cuando hay presión por cumplir los plazos: hay que demostrar lo que hace un equipo por sí solo antes de pedirle que participe en una prueba que dependa de que otro sistema responda correctamente al mismo tiempo. Un enclavamiento de puerta, una secuencia de control de presión, una respuesta del sistema de escape, un ciclo de descontaminación o una secuencia de tratamiento de residuos tienen, cada uno, una función concreta. Confirmar esa función de forma aislada establece una referencia conocida con respecto a la cual se puede evaluar cualquier comportamiento posterior más complejo.
La razón por la que este orden es importante es de carácter diagnóstico, no procedimental. Cuando ya se ha comprobado que cada equipo realiza correctamente su función individual, un problema que surja durante una prueba de interacción entre sistemas puede atribuirse a la interacción entre los sistemas y no al propio equipo. Sin esa referencia, un equipo de pruebas que se enfrente a un resultado inesperado durante una secuencia de enclavamiento o descontaminación no tiene forma de distinguir entre “el mecanismo de la puerta ha fallado” y “nunca se confirmó que el mecanismo de la puerta funcionara y ahora está fallando por primera vez en una situación compleja”. Lo primero es un hallazgo entre sistemas; lo segundo es una laguna en la secuencia de pruebas que debería haberse subsanado antes.
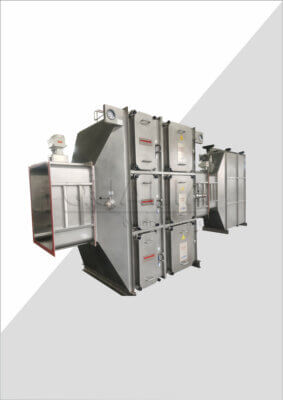
Este principio único se aplica a todos los tipos de equipos que intervienen en la secuencia, ya que el mecanismo es el mismo independientemente del límite que se esté probando. Tanto si el sistema incluye enclavamientos de puertas y respuesta al flujo de aire, como si se trata de equipos de descontaminación y secuencias de tratamiento de residuos, la pregunta fundamental es la misma: ¿se ha demostrado que esta función funciona antes de que se le pida que lo haga como parte de un evento coordinado más amplio? A compuerta de aislamiento de bioseguridad y un Junta neumática para puerta APR Cada uno de ellos desempeña una función distinta dentro de la envolvente de contención, y es necesario confirmar la función de cada uno antes de que se considere una entrada conocida y fiable para una prueba de validación entre sistemas.
Lo que determina la importancia práctica de este paso es el número de sistemas con los que interactúa un equipo concreto. Un equipo que solo interactúa con otro sistema plantea un problema de diagnóstico más limitado si surge algún problema posteriormente. Un equipo que se encuentra en la intersección de varios sistemas —como una puerta que afecta tanto al equilibrio del flujo de aire como al control de acceso— conlleva mayores consecuencias si no se ha comprobado primero su funcionamiento individual, ya que un fallo que afecte a varios sistemas y en el que esté implicado dicho equipo tiene más posibles causas que descartar.
Escenarios de fallo relacionados con el flujo de aire, las alarmas, los enclavamientos y la alimentación eléctrica
| Estado creíble | Pruebas de respuesta que deben definirse antes de la ejecución | Ámbito de aplicación |
|---|---|---|
| Pérdida de potencia | La respuesta adecuada ante un corte de suministro eléctrico | El protocolo del proyecto debe establecer la respuesta esperada y los criterios de aceptación. |
| Pérdida por escape | El control de emisiones previsto y la respuesta de las alarmas | Las expectativas en cuanto al flujo de aire y las alarmas dependen del diseño de las instalaciones, la evaluación de riesgos y la normativa local aplicable. |
| Conflicto por la puerta | La respuesta esperada del sistema de bloqueo de puertas | El protocolo del proyecto debe definir la situación de conflicto en cuestión y la respuesta prevista. |
| Confirmación de alarma | La respuesta de acuse de recibo prevista durante la simulación de fallo | El hecho de que se haya emitido un comprobante de recepción no implica, por sí solo, que se haya producido la recuperación. |
| Recuperación | La respuesta esperada a medida que el sistema se recupera del estado de fallo | Las pruebas de recuperación deben evaluarse con arreglo a los criterios acordados para el proyecto |
Una vez que se han comprobado las funciones y prestaciones de cada equipo, la secuencia pasa a someter deliberadamente al sistema a situaciones de fallo verosímiles. Se trata de un tipo de prueba diferente a cualquier otra realizada anteriormente, ya que no se trata de comprobar si el equipo funciona en condiciones normales, sino de determinar si el sistema responde de forma segura cuando se produce un fallo. La pérdida de alimentación, la pérdida de escape, el conflicto de puertas, la confirmación de alarmas y la recuperación representan, cada uno de ellos, un estado de fallo distinto, y cada uno requiere que se acuerde y documente la respuesta segura esperada antes de ejecutar la simulación, y no que se interprete a posteriori en función de lo que haya ocurrido.
Este requisito de secuencia existe porque ensayos de modos de fallo La ausencia de una respuesta esperada predefinida convierte cada resultado en una decisión discrecional tomada a posteriori, que es precisamente el tipo de ambigüedad que debe evitarse en un paquete de traspaso. Si la respuesta esperada ante una pérdida de escape no se establece por escrito de antemano, cualquier reacción del sistema durante la simulación de dicha pérdida se convierte en la norma de facto, en lugar de evaluarse en función de un criterio acordado. El CDC/NIH BMBL 6ª edición Aborda directamente este tema en lo que respecta a la monitorización del flujo de aire en BSL-3 y a los enclavamientos de ventilación en BSL-4, así como a las alarmas de desviación, el acceso y las funciones de descontaminación; no obstante, de acuerdo con las mejores prácticas recomendadas en EE. UU., los detalles específicos de cada instalación siguen estando sujetos a la evaluación de riesgos aplicable y a la normativa local que rige ese proyecto concreto.
Los estados de fallo no son intercambiables en cuanto a lo que comprueban. Una prueba de pérdida de alimentación evalúa cómo se comporta el sistema cuando se le retira su fuente de energía principal, lo que afecta simultáneamente a todas las funciones alimentadas dentro de la envolvente de contención. Una prueba de pérdida de extracción aísla una función específica del flujo de aire y comprueba si su pérdida se detecta y se gestiona correctamente. Una prueba de conflicto de puertas comprueba si la lógica de enclavamiento resuelve un estado conflictivo específico tal y como prevé el diseño. Las pruebas de acuse de recibo de alarmas comprueban si el sistema registra correctamente que una persona ha respondido a una alerta, lo cual es una cuestión distinta de si la condición subyacente se ha resuelto realmente. Las pruebas de recuperación comprueban si el sistema vuelve a un estado seguro y conocido una vez que finaliza la condición sometida a prueba, y esto debe evaluarse según los mismos criterios acordados que la respuesta inicial al fallo, sin dar por sentado que la respuesta al fallo en sí misma fue aceptable.
El factor que determina qué escenarios de fallo son más relevantes para un proyecto concreto es la evaluación de riesgos específica de la instalación y el diseño de su sistema de contención. Una instalación con una configuración concreta de conductos de escape compartidos entre varias zonas se enfrenta a consecuencias diferentes ante una pérdida en el sistema de escape que otra con una arquitectura de escape más segmentada. Precisamente por eso, la respuesta esperada debe definirse en el protocolo del proyecto, en lugar de deducirse a partir de un principio general: la respuesta correcta y segura depende de las características específicas de la instalación, no es una respuesta fija que se aplique de manera uniforme.
Revisar la lógica tras desviaciones o cambios en la configuración
| Evento o registro | Pregunta que debe resolver el equipo de pruebas | Pruebas necesarias para la decisión |
|---|---|---|
| Desviación | ¿Qué resultado de la prueba o qué dependencia se ha visto afectada? | La desviación registrada y su relación con la secuencia de ensayo |
| Cambio de configuración | ¿Qué resultados anteriores siguen siendo válidos tras el cambio? | La configuración modificada y las dependencias de los resultados afectados |
| Decisión sobre la repetición de la prueba | ¿Qué comprobaciones afectadas deben repetirse? | Criterios de aceptación aprobados y motivo documentado del alcance de la nueva prueba seleccionada |
| Se ha completado la nueva prueba | ¿Cumple el nuevo resultado los criterios aprobados? | El resultado de la nueva prueba, cualquier desviación restante y la conclusión comunicada |
Si se detecta una desviación o un cambio de configuración a mitad de la secuencia de pruebas, surge una pregunta que es fácil subestimar: ¿qué resultados anteriores siguen siendo válidos y cuáles hay que repetir ahora? Esto no significa automáticamente “volver a probarlo todo”, ni tampoco “volver a probar solo el elemento que ha cambiado”. El alcance correcto depende de la comprensión de la cadena de dependencias que han establecido las secciones anteriores de la secuencia.
Si un cambio de configuración afecta a una utilidad de la que dependen varias funciones del equipo, todos los resultados que se basaban en la estabilidad de dicha utilidad quedan ahora en entredicho, incluso si el equipo en sí no se ha modificado directamente. Esta es la consecuencia directa de la lógica de secuenciación utilizada anteriormente: dado que los resultados posteriores dependen de que las puertas anteriores estén cerradas, un cambio en una puerta anterior vuelve a poner en duda la validez de todo lo que se ha construido a partir de ella. La tarea del equipo de pruebas consiste en rastrear esa cadena de dependencias hacia adelante a partir del punto de la desviación o el cambio, y no simplemente en volver a ejecutar la comprobación específica en la que se observó por primera vez la desviación.
EudraLex Volumen 4 Anexo 15 describe el marco de cualificación pertinente para este razonamiento, que abarca la relación entre FAT y SAT, las fases de IQ/OQ/PQ, los criterios predefinidos, las desviaciones y las conclusiones comunicadas. Como marco de cualificación de las BPF, establece que los protocolos del proyecto fijan las fases y los límites específicos de cada equipo, y que la documentación del proveedor debe someterse a una revisión de idoneidad con respecto a dichos criterios específicos del proyecto. La lógica de repetición de pruebas aquí descrita opera dentro de esa misma estructura: se registra una desviación, se resuelve su relación con la secuencia de pruebas, se decide el alcance de la repetición de la prueba en función de los criterios de aceptación aprobados y, a continuación, se evalúa el resultado de la repetición para confirmar si la conclusión original sigue siendo válida o debe revisarse.
Lo que diferencia a una desviación de un cambio de configuración es la orientación de la pregunta. Una desviación se pregunta qué resultado o dependencia se vio afectada por algo que no salió según lo previsto durante las pruebas. Un cambio de configuración se pregunta qué resultados anteriores siguen siendo válidos después de que se haya modificado algo de forma deliberada. Ambos requieren la misma disciplina subyacente: identificar la dependencia, decidir el alcance de la nueva prueba en función de criterios acordados y documentar por qué el nuevo resultado cumple o no cumple dichos criterios. Cuando el cambio se limita a un único equipo sin dependencias compartidas, el alcance de la nueva prueba puede seguir siendo reducido. Cuando el cambio afecta a una utilidad o función de la que dependen otros sistemas, el alcance de la nueva prueba debe seguir esa dependencia hacia el exterior, independientemente de lo localizado que pareciera el cambio original.
Documentación de traspaso que preserva la secuencia de pruebas y la trazabilidad
| Elemento de traspaso | Pregunta sobre la trazabilidad | Lo que debe constar en el expediente |
|---|---|---|
| Secuencia de pruebas | ¿Se comprobó que la instalación estuviera completa y que los instrumentos estuvieran calibrados antes de utilizar los resultados dinámicos? | El orden de las comprobaciones de requisitos previos, equipamiento, compatibilidad entre sistemas y escenarios |
| Dependencias | ¿De qué utilidades o funciones del equipo estables depende cada resultado integrado? | La relación entre cada resultado y sus requisitos previos |
| Criterios de aceptación | ¿Qué criterios aprobados regían la prueba? | Los criterios predefinidos del proyecto utilizados para evaluar el resultado |
| Desviaciones | ¿Qué desviación se produjo y a qué pruebas afectó? | La desviación y su efecto sobre la secuencia o el resultado |
| Repetición de pruebas | ¿Qué se repitió tras una desviación o un cambio de configuración? | El alcance de la nueva prueba, el resultado y los criterios aprobados aplicables |
| Conclusión comunicada | ¿Por qué el resultado sigue siendo válido tras los cambios y las nuevas pruebas? | La base documental sobre la que se fundamenta la conclusión relativa a la entrega |
En paquete de traspaso Es aquí donde todas las decisiones previas sobre la secuenciación se mantienen o se desmoronan al ser sometidas a un análisis minucioso. Un responsable de bioseguridad o un ingeniero de la instalación que revisa el expediente a posteriori no está presente durante la propia prueba; se basa exclusivamente en el expediente para responder a una pregunta concreta sobre cada resultado: ¿por qué sigue siendo válido y de qué depende? Si el expediente no conserva esa cadena, el resultado es un expediente repleto de resultados de pruebas que, tomados individualmente, son plausibles, pero sin una relación demostrada entre ellos.
Por eso es necesario que en el informe de traspaso conste el orden en que se realizaron las pruebas, y no solo los resultados. Un revisor necesita comprobar que se haya verificado la integridad de la instalación y que los instrumentos estén calibrados antes de generar resultados dinámicos, que se hayan comprobado el funcionamiento de los servicios públicos y de cada equipo antes de intentar pruebas entre sistemas, y que los escenarios de fallo se hayan ejecutado comparándolos con las respuestas esperadas predefinidas, en lugar de evaluarse a posteriori. Sin ese orden visible, el paquete no puede distinguir un programa de pruebas secuenciado correctamente de otro en el que los pasos se hayan ejecutado fuera de orden y, de todos modos, hayan producido cifras que parecen aceptables.
Las dependencias son importantes aquí por la misma razón por la que lo eran en la lógica de repetición de pruebas: cada resultado integrado se basa en la estabilidad de utilidades o funciones específicas del equipo, y el registro de traspaso debe indicar cuáles eran esas dependencias. Esto es lo que permite a un revisor posterior, o a una decisión posterior de repetición de pruebas, rastrear hacia atrás desde cualquier resultado dado hasta las condiciones que se asumieron como ciertas en ese momento. El papel de Qualia Bio en un proyecto de este tipo está directamente relacionado con este requisito de trazabilidad, ya que los detalles de configuración proporcionados para un Laboratorio con módulos BSL-3/4, las compuertas de aislamiento o las puertas APR, cuando se revisan en el marco del proyecto, pasan a formar parte del panorama de dependencias al que la documentación posterior de pruebas y entrega debe hacer referencia con precisión.
Las desviaciones y las repeticiones de pruebas deben tratarse en el registro de traspaso de la misma forma que se trataron durante la propia prueba: qué se desvió del resultado esperado, a qué dato afectó, qué se repitió y con respecto a qué criterios aprobados. Un expediente de traspaso que omita una desviación porque finalmente se resolvió elimina la información que un revisor futuro necesita para comprender por qué el resultado final es fiable y no simplemente conveniente. La conclusión comunicada para cada resultado debe indicar claramente por qué sigue siendo válida tras los cambios y nuevas pruebas que se hayan producido a lo largo del proceso; esta es la única forma en que el expediente respalda decisiones seguras sobre la reincorporación al servicio sin necesidad de consultar al equipo de pruebas original cada vez que surja una duda posteriormente.
Preguntas frecuentes
Q: ¿Cómo debería el equipo convertir la secuencia de pruebas integradas en un calendario práctico?
A: Elabora el calendario a partir de las dependencias: primero, la integridad de la instalación y la calibración de los instrumentos; a continuación, los servicios públicos, las funciones de los equipos individuales, los controles entre sistemas y los escenarios creíbles de fallo y recuperación. Cada prueba debe identificar los datos previos en los que se basa, de modo que, si falla un requisito previo, se pueda rastrear hasta cada resultado posterior afectado.
Q: ¿Se pueden utilizar los resultados de las pruebas realizadas en fábrica o por el proveedor en lugar de los resultados obtenidos en el lugar de instalación?
A: Solo cuando el protocolo del proyecto acepte que se ha revisado la documentación correspondiente a la fase en cuestión y su idoneidad para la configuración instalada y las dependencias. Si no se demuestra la utilidad real, el control, el enclavamiento o el contexto del escenario, mantén abierta la comprobación de la instalación en lugar de dar por sentado que la documentación es equivalente.
Q: ¿Basta con acusar recibo de la alarma para dar por concluida una prueba de modo de fallo?
A: No. La confirmación de alarmas y la recuperación del sistema son partes independientes de la evidencia. Define la respuesta segura esperada, el comportamiento de confirmación y la respuesta de recuperación antes de la ejecución; a continuación, evalúa cada uno de ellos en función de los criterios acordados para el proyecto.
Q: ¿Qué debe hacer el equipo de ensayo cuando una norma citada no establece un límite de aceptación específico para ese emplazamiento?
A: Apruebe los criterios de aceptación específicos del proyecto antes de que comiencen las pruebas. Establezca dichos criterios en función del contexto de prueba correspondiente, el diseño de la instalación, la evaluación de riesgos y los requisitos locales, en lugar de considerar un marco general o un método de prueba como el valor de aceptación de la instalación.
Q: ¿Pueden seguir siendo válidos los resultados de pruebas anteriores tras un cambio de configuración?
A: Sí, pero solo cuando una evaluación de dependencias documentada indique qué resultados se han visto afectados y por qué los demás siguen siendo válidos. Repite las comprobaciones afectadas y anota el alcance de la nueva comprobación, el resultado, los criterios aplicables y la conclusión en el expediente de traspaso.