Ośrodek klasy BSL-3/4 wkraczający w końcową fazę testów stwarza konkretny problem decyzyjny: które wyniki potwierdzają całościową sprawność, a które jedynie wskazują na obecność i zasilanie sprzętu. Pomyłka w ustaleniu tej kolejności nie tylko powoduje stratę czasu związaną z ponownym przeprowadzaniem kontroli. Prowadzi to również do powstania dokumentacji przekazowej, w której zespół testowy nie jest w stanie z całą pewnością stwierdzić, dlaczego dany wynik pozostaje ważny po wprowadzeniu zmian na wcześniejszych etapach procesu. Kwestia kolejności ma znaczenie, ponieważ bezpieczeństwo biologiczne zależy od współdziałania systemów w warunkach awarii, a nie od tego, czy każdy element przejdzie swoją oddzielną kontrolę.
Warunki wstępne, które muszą być spełnione przed przystąpieniem do testów zintegrowanych
| Etap gotowości | Informacje, które należy sprawdzić przed kontynuowaniem | Granica decyzyjna |
|---|---|---|
| Kompletność instalacji | Zakończono instalację systemów, które przechodzą do fazy testów | Wyniki dynamiczne nie powinny być wykorzystywane jako dowód na osiągnięcie zintegrowanej wydajności, dopóki nie zostanie spełniony ten warunek |
| Przyrządy skalibrowane | Urządzenia wykorzystywane do planowanych kontroli posiadają aktualne świadectwa kalibracji | Wyniki zależą od konkretnego kontekstu badania i protokołu projektu |
| Sprawdzone narzędzia | Wymagane funkcje zostały zweryfikowane przed pojawieniem się problemów związanych z poszczególnymi urządzeniami i problemami między systemowymi | Niestabilna zależność dowodowa może podważyć wiarygodność późniejszych dowodów |
| Sprawdzono działanie poszczególnych elementów wyposażenia | Wykazano, że sprzęt posiada funkcje niezbędne do realizacji planowanych zintegrowanych zadań | Wyzwania między systemami wynikają z testów na poziomie sprzętu |
| Zatwierdzone kryteria akceptacji | Przed rozpoczęciem realizacji uzgadnia się z góry ustalone kryteria projektu | Wymienione systemy nie podają wartości dopuszczalnych dostosowanych do konkretnego obiektu |
Zanim cokolwiek zintegrowany wynik testu można uznać za dowód skuteczności izolacji, zespół testujący musi mieć pewność, że stan fizyczny i konfiguracja oprzyrządowania nie ulegną zmianie w trakcie przeprowadzania sekwencji. Pierwszym warunkiem jest kompletność instalacji – nie dlatego, że niekompletna instalacja uniemożliwia przeprowadzenie testów, ale dlatego, że wyniku testu dynamicznego zarejestrowanego dla systemu, który wciąż jest w trakcie realizacji, nie da się odróżnić od wyniku odzwierciedlającego konfigurację końcową. Jeśli po przeprowadzeniu kontroli dynamicznej zostaną dodane przewody wentylacyjne, okucia drzwiowe lub okablowanie sterujące, kontrola ta nie będzie już odzwierciedlać stanu systemu przekazanego do użytku.
Kalibrowane przyrządy są równie ważne jak kompletność instalacji z oczywistego powodu. Wiarygodność odczytu ciśnienia lub przepływu zależy od jakości przyrządu, który go generuje, a przyrząd z wygasłą lub niezweryfikowaną kalibracją sprawia, że wynik, który na pierwszy rzut oka wydaje się prawidłowy, staje się niemożliwy do zweryfikowania. Nie jest to tylko formalność; zmienia to faktyczne znaczenie wartości podanej w protokole z badań. W przypadkach, gdy protokół projektu wymaga określonego kontekstu badania, zgodnie z ISO 14644-3:2019, zalecane urządzenia i procedury dotyczące parametrów eksploatacyjnych zainstalowanych pomieszczeń czystych i stref czystych dają porównywalne wyniki jedynie wtedy, gdy odpowiedni kontekst badania zostanie z góry określony, ponieważ w streszczeniu normy zaznaczono, że bez tego kontekstu norma nie określa wartości akceptacyjnych dla konkretnych obiektów.
W praktyce oznacza to, że zespół projektowy nie może pominąć etapu między “urządzenie jest zainstalowane” a “system jest gotowy do testów między systemowych”. Każdy etap musi zostać zamknięty w odpowiedniej kolejności: najpierw instalacja, następnie kalibracja oprzyrządowania, potem sprawdzenie mediów, następnie działanie poszczególnych urządzeń, a dopiero potem zadania wykraczające poza granice systemu. Pomijanie kolejnych etapów nie pozwala zaoszczędzić czasu, jeśli pominięty etap unieważni później uzyskane wyniki, ponieważ każdy późniejszy wynik dziedziczy niepewność etapu, od którego zależał.
To, co wpływa na tę ocenę w poszczególnych projektach, to stopień wzajemnej zależności uwzględniony w projekcie obiektu. Tam, gdzie systemy są ściślej powiązane, niestabilny warunek wstępny rozprzestrzenia się dalej, zanim zostanie wykryty. Tam, gdzie urządzenia działają bardziej niezależnie, niestabilny warunek wstępny pozostaje w ograniczonym zakresie przez dłuższy czas. Niezależnie od tego, pytanie, na które zespół testujący musi odpowiedzieć przed rozpoczęciem prac, jest takie samo: który etap faktycznie mamy już za sobą i jakie dowody potwierdzają jego zamknięcie, a nie tylko to, co zostało zainstalowane lub uruchomione.
Czynności instalacyjne i kontrole działania, które zapewniają prawidłowe wyniki w przyszłości
Narzędzia pomocnicze stanowią cichy warunek wstępny niemal każdego kolejnego testu, dlatego też ich indywidualne sprawdzenie – przed podjęciem jakichkolwiek prób testów między systemowych – zabezpiecza integralność wszystkich kolejnych etapów. Narzędzie pomocnicze, które w warunkach statycznych wydaje się stabilne, może zachowywać się inaczej, gdy zostanie poproszone o obsługę dynamicznego zdarzenia między systemowego, a jeśli ta różnica nie zostanie wcześnie wykryta, ujawni się później jako anomalia, która będzie wyglądać raczej na awarię sprzętu niż na zależność od narzędzia pomocniczego.
Rozumowanie w tym przypadku ma charakter sekwencyjny, a nie addytywny. Potwierdzenie sprawności nie jest po prostu kolejnym punktem na liście kontrolnej; jest to warunek, który sprawia, że każdy późniejszy wynik na poziomie sprzętu oraz wynik między systemowy można zinterpretować. Jeśli nie zostanie potwierdzona stabilność zasilania, awaria podczas późniejszej próby działania blokady lub kontroli ciśnienia staje się niejednoznaczna: czy zawiodło urządzenie, czy też najpierw zawiodło zasilanie je obsługujące? Rozróżnienie tych dwóch rodzajów awarii po fakcie jest trudniejsze niż zapobieżenie tej niejednoznaczności poprzez prawidłowe ustalenie kolejności działań już na samym początku.
Właśnie w tym etapie należy zweryfikować działanie poszczególnych elementów wyposażenia w izolacji, zanim zostaną one zaangażowane w zadanie obejmujące wiele systemów. Blokada drzwi, przepustnica wywiewu lub cykl odkażania – każda z tych funkcji może zostać zweryfikowana w izolacji. Dopiero po potwierdzeniu działania danej funkcji w izolacji sensowne jest sprawdzenie, jak urządzenie zachowuje się, gdy musi koordynować swoje działanie z reakcją innego systemu. Odwrócenie tej kolejności oznacza, że nie da się z całą pewnością ustalić źródła awarii obejmującej wiele systemów.
Czynnikiem wpływającym na wagę tego etapu jest złożoność samej architektury funkcji pomocniczych. W przypadku gdy funkcje pomocnicze są wspólne dla wielu stref izolacyjnych lub typów sprzętu, argument przemawiający za ich indywidualnym testowaniem przed integracją staje się silniejszy, ponieważ awaria wspólnej funkcji pomocniczej ma szerszy zasięg oddziaływania w całej sekwencji testowej. Tam, gdzie funkcje pomocnicze są bardziej podzielone według systemów, łańcuch zależności jest krótszy i łatwiejszy do wyizolowania, jeśli w późniejszym etapie coś zacznie działać nieoczekiwanie.
Funkcje sprzętu, które należy sprawdzić przed wykonaniem zadań między systemami
Zasada obowiązująca na tym etapie jest prosta do sformułowania, ale łatwo ją złamać pod presją terminów: należy najpierw sprawdzić, jak dane urządzenie działa samodzielnie, zanim poprosi się je o udział w zadaniu, którego powodzenie zależy od prawidłowej reakcji innego systemu w tym samym czasie. Blokada drzwi, sekwencja regulacji ciśnienia, reakcja układu wydechowego, cykl odkażania lub sekwencja przetwarzania odpadów – każda z tych funkcji jest odrębna. Potwierdzenie działania danej funkcji w izolacji pozwala ustalić znany punkt odniesienia, w oparciu o który można oceniać wszelkie późniejsze, bardziej złożone zachowania.
Kolejność ta ma znaczenie diagnostyczne, a nie proceduralne. Gdy już wykazano, że poszczególne urządzenia prawidłowo wykonują swoje funkcje, problem pojawiający się podczas testu międzyukładowego można przypisać interakcji między układami, a nie samym urządzeniom. Bez tej podstawy zespół testowy, który napotyka nieoczekiwany wynik podczas sekwencji blokady lub dekontaminacji, nie ma możliwości odróżnienia sytuacji, w której “mechanizm drzwi uległ awarii”, od sytuacji, w której “nigdy nie potwierdzono działania mechanizmu drzwi, a teraz po raz pierwszy uległ on awarii w złożonych warunkach”. Pierwsza z nich jest ustaleniem dotyczącym współdziałania systemów; druga stanowi lukę w sekwencji testowej, którą należało wyeliminować wcześniej.
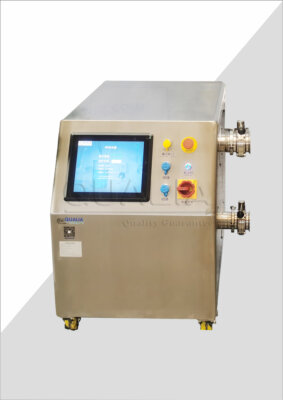
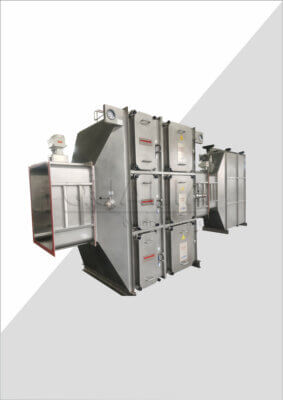
Ta pojedyncza zasada ma zastosowanie do każdego typu sprzętu, którego dotyczy sekwencja, ponieważ mechanizm działania jest taki sam niezależnie od tego, która granica jest testowana. Niezależnie od tego, czy system obejmuje blokady drzwi i reakcję na przepływ powietrza, czy też sprzęt do odkażania i sekwencję przetwarzania odpadów, kluczowe pytanie pozostaje takie samo: czy wykazano, że dana funkcja działa, zanim zostanie uruchomiona w ramach większego, skoordynowanego zdarzenia? A Tłumik izolacji bezpieczeństwa biologicznego oraz a pneumatyczna uszczelka drzwi APR każdy z nich pełni odrębną funkcję w ramach powłoki zabezpieczającej, a przed uznaniem go za znany i wiarygodny element wejściowy w ramach testu między systemowego należy potwierdzić prawidłowość działania każdego z nich.
To, co decyduje o praktycznym znaczeniu tego etapu, to liczba systemów, z którymi dany element wyposażenia wchodzi w interakcję. Urządzenie, które współpracuje tylko z jednym innym systemem, stanowi mniejszy problem diagnostyczny, jeśli później wystąpi awaria. Urządzenie znajdujące się na styku kilku systemów – na przykład drzwi, które mają wpływ zarówno na równowagę przepływu powietrza, jak i na kontrolę dostępu – wiąże się z poważniejszymi konsekwencjami, jeśli nie sprawdzono najpierw jego indywidualnego działania, ponieważ awaria obejmująca wiele systemów, w której bierze ono udział, ma więcej potencjalnych przyczyn, które należy wykluczyć.
Scenariusze awarii dotyczące przepływu powietrza, alarmów, blokad i zasilania
| Wiarygodny stan | Należy zdefiniować dowody odpowiedzi przed wykonaniem | Obowiązujące granice |
|---|---|---|
| Utrata mocy | Przewidywana bezpieczna reakcja na utratę zasilania | W protokole projektu należy określić oczekiwane wyniki oraz kryteria akceptacji |
| Straty w układzie wydechowym | Przewidywana reakcja układu kontroli emisji spalin oraz reakcja na sygnał alarmowy | Wymagania dotyczące przepływu powietrza i alarmów zależą od projektu obiektu, oceny ryzyka oraz obowiązujących przepisów lokalnych |
| Konflikt dotyczący drzwi | Przewidywana reakcja blokady drzwi | Protokół projektu musi określać stan konfliktu, który ma zostać wywołany, oraz oczekiwaną reakcję |
| Potwierdzenie alarmu | Oczekiwana odpowiedź potwierdzająca podczas symulacji awarii | Samo stwierdzenie odbioru nie stanowi podstawy do odzyskania należności |
| Odzyskiwanie | Oczekiwana reakcja w trakcie przywracania systemu do stanu normalnego po wystąpieniu awarii | Dowody dotyczące odzysku należy oceniać w oparciu o uzgodnione kryteria projektu |
Po sprawdzeniu działania poszczególnych elementów wyposażenia i funkcji pomocniczych przechodzi się do celowego poddawania systemu trudnym warunkom w realistycznych sytuacjach awaryjnych. Jest to test innego rodzaju niż wszystkie przeprowadzone wcześniej, ponieważ nie chodzi tu o sprawdzenie, czy sprzęt działa w normalnych warunkach, lecz o to, czy system reaguje bezpiecznie w przypadku wystąpienia awarii. Utrata zasilania, utrata wydajności układu wydechowego, konflikt drzwi, potwierdzenie alarmu oraz przywrócenie działania stanowią odrębne stany awaryjne, a dla każdego z nich należy przed uruchomieniem symulacji uzgodnić i udokumentować oczekiwaną bezpieczną reakcję, a nie interpretować ją później na podstawie tego, co faktycznie się wydarzyło.
Wymóg dotyczący kolejności wynika z tego, że testowanie trybów awarii Brak z góry określonej oczekiwanej reakcji sprawia, że każdy wynik staje się oceną dokonywaną z perspektywy czasu, a właśnie takiej niejasności należy unikać w pakiecie przekazania. Jeśli oczekiwana reakcja na utratę ciśnienia w układzie wydechowym nie zostanie wcześniej zapisana, wówczas cokolwiek system zrobi podczas symulowanej utraty, stanie się de facto standardem, zamiast być oceniane w oparciu o uzgodnione kryterium. CDC/NIH BMBL 6th Edition Porusza tę kwestię bezpośrednio w odniesieniu do monitorowania przepływu powietrza na poziomie BSL-3 oraz blokad wentylacyjnych na poziomie BSL-4, alarmów odchyleń, funkcji wejścia i odkażania, choć zgodnie z amerykańskimi wytycznymi dotyczącymi najlepszych praktyk szczegóły dotyczące konkretnego obiektu nadal muszą być zgodne z obowiązującą oceną ryzyka oraz lokalnymi przepisami regulującymi dany projekt.
Stany awarii nie są zamienne pod względem tego, co sprawdzają. Test utraty zasilania sprawdza, jak system zachowuje się w przypadku odcięcia głównego źródła energii, co ma wpływ na wszystkie zasilane funkcje w obudowie zabezpieczającej jednocześnie. Test utraty wywiewu izoluje jedną konkretną funkcję przepływu powietrza i sprawdza, czy jej utrata jest wykrywana i czy system reaguje na nią prawidłowo. Test konfliktu drzwiowego sprawdza, czy logika blokad rozwiązuje konkretny stan konfliktowy zgodnie z zamierzeniami projektowymi. Test potwierdzenia alarmu sprawdza, czy system prawidłowo rejestruje, że osoba zareagowała na alert, co jest odrębną kwestią od tego, czy podstawowy stan awarii został faktycznie usunięty. Test przywrócenia stanu sprawdza, czy system powraca do bezpiecznego, znanego stanu po zakończeniu testowanego stanu awarii, a ocena ta musi opierać się na tych samych uzgodnionych kryteriach, co w przypadku początkowej reakcji na awarię, a nie wynikać z założenia, że sama reakcja na awarię była akceptowalna.
Czynnikiem decydującym o tym, które scenariusze awarii mają największe znaczenie dla danego projektu, jest konkretna ocena ryzyka oraz projekt systemu zabezpieczeń danego obiektu. Obiekt o określonej konfiguracji wspólnego systemu odprowadzania spalin obejmującego wiele stref ponosi inne konsekwencje w przypadku utraty przepływu spalin niż obiekt o bardziej podzielonej architekturze systemu odprowadzania spalin. Właśnie dlatego oczekiwana reakcja musi być określona w protokole projektowym, a nie wywiedziona z ogólnej zasady: właściwa, bezpieczna reakcja zależy od konkretnego obiektu, a nie jest stałą odpowiedzią, którą można stosować w sposób jednolity.
Ponowne przetestowanie logiki po wystąpieniu odchyleń lub zmianach konfiguracyjnych
| Zdarzenie lub rekord | Pytanie, które zespół testowy musi rozwiązać | Dowody niezbędne do podjęcia decyzji |
|---|---|---|
| Odchylenie | Który wynik testu lub zależność uległy zmianie? | Zarejestrowane odchylenie i jego związek z sekwencją testową |
| Zmiana konfiguracji | Które z wcześniejszych wyników zachowują ważność po wprowadzeniu zmiany? | Zmieniona konfiguracja oraz zależności wyników, na które ma to wpływ |
| Decyzja o ponownym badaniu | Które kontrole, w których stwierdzono nieprawidłowości, należy powtórzyć? | Zatwierdzone kryteria akceptacji oraz udokumentowane uzasadnienie wybranego zakresu ponownego badania |
| Ponowne badanie zakończone | Czy nowy wynik spełnia zatwierdzone kryteria? | Wynik ponownego badania, ewentualne pozostałe odchylenia oraz przedstawiony wniosek |
Odchylenie lub zmiana konfiguracji wykryta w trakcie sekwencji testowej rodzi pytanie, którego znaczenie łatwo jest nie docenić: które wcześniejsze wyniki są nadal aktualne, a które należy teraz powtórzyć? Nie oznacza to automatycznie, że należy “ponownie przetestować wszystko”, ani też, że należy “ponownie przetestować tylko tę część, która uległa zmianie”. Prawidłowy zakres zależy od zrozumienia łańcucha zależności, który został ustalony we wcześniejszych częściach sekwencji.
Jeśli zmiana konfiguracji wpływa na narzędzie, od którego zależy działanie wielu funkcji sprzętu, wówczas każdy wynik, który opierał się na stabilności tego narzędzia, staje się wątpliwy, nawet jeśli sam sprzęt nie został bezpośrednio zmieniony. Jest to bezpośrednia konsekwencja zastosowanej wcześniej logiki sekwencjonowania: ponieważ późniejsze wyniki zależą od zamknięcia wcześniejszych bramek, zmiana w jednej z wcześniejszych bramek podważa poprawność wszystkiego, co zostało zbudowane na jej podstawie. Zadaniem zespołu testującego jest prześledzenie tego łańcucha zależności w przyszłość, począwszy od punktu odstępstwa lub zmiany, a nie tylko ponowne uruchomienie konkretnego testu, w którym po raz pierwszy zaobserwowano odstępstwo.
EudraLex Tom 4 Załącznik 15 opisuje odpowiednie ramy kwalifikacyjne dla tego rozumowania, obejmujące relację między testami FAT i SAT, etapy IQ/OQ/PQ, z góry określone kryteria, odchylenia oraz przedstawione wnioski. Jako ramy kwalifikacyjne zgodne z GMP określają one, że protokoły projektowe ustalają etapy i limity specyficzne dla danego sprzętu, a dokumentacja dostawcy nadal wymaga oceny przydatności w odniesieniu do tych kryteriów specyficznych dla danego projektu. Opisana tutaj logika ponownego testowania funkcjonuje w ramach tej samej struktury: odchylenie zostaje odnotowane, ustalany jest jego związek z sekwencją testów, zakres ponownego testowania jest ustalany w oparciu o zatwierdzone kryteria akceptacji, a następnie wynik ponownego testowania jest oceniany w celu potwierdzenia, czy pierwotny wniosek pozostaje aktualny, czy też wymaga korekty.
Różnica między odchyleniem a zmianą konfiguracji polega na kierunku zadawanego pytania. W przypadku odchylenia pytamy, na który wynik lub zależność wpłynęło zdarzenie, które nie przebiegło zgodnie z oczekiwaniami podczas testowania. W przypadku zmiany konfiguracji pytamy, które wcześniejsze wyniki pozostają aktualne po celowej modyfikacji. Oba wymagają tej samej podstawowej dyscypliny: zidentyfikowania zależności, określenia zakresu ponownego testowania w oparciu o uzgodnione kryteria oraz udokumentowania, dlaczego nowy wynik spełnia lub nie spełnia tych kryteriów. Jeśli zmiana dotyczy wyłącznie pojedynczego urządzenia bez wspólnych zależności, zakres ponownego testowania może pozostać wąski. Jeśli zmiana dotyczy narzędzia lub funkcji, od której zależą inne systemy, zakres ponownego testowania musi obejmować tę zależność na zewnątrz, niezależnie od tego, jak ograniczona wydawała się pierwotna zmiana.
Dokumentacja przekazania, która zapewnia zachowanie kolejności testów i identyfikowalność
| Element przekazania | Pytanie dotyczące identyfikowalności | Co powinno zostać utrwalone w dokumentacji |
|---|---|---|
| Sekwencja testowa | Czy przed wykorzystaniem wyników badań dynamicznych sprawdzono kompletność instalacji i skalibrowano przyrządy? | Kolejność sprawdzania warunków wstępnych, wyposażenia, zgodności między systemami oraz scenariuszy |
| Zależności | Od jakich stabilnych funkcji narzędzi lub urządzeń zależy każdy z zintegrowanych wyników? | Związek między każdym wynikiem a jego warunkami wstępnymi |
| Kryteria akceptacji | Jakie zatwierdzone kryteria regulowały przebieg testu? | Wstępnie określone kryteria projektu, na podstawie których ocenia się wynik |
| Odchylenia | Jakie odstępstwo miało miejsce i na jakie dowody miało ono wpływ? | Odchylenie i jego wpływ na przebieg lub wynik |
| Powtórne badania | Co powtarzano po wystąpieniu odchylenia lub zmianie konfiguracji? | Zakres ponownego badania, wynik oraz obowiązujące kryteria zatwierdzenia |
| Przedstawiony wniosek | Dlaczego wynik pozostaje ważny po wprowadzeniu zmian i ponownym przeprowadzeniu testów? | Uzasadnienie dokumentacyjne wniosku o przekazanie |
The pakiet przekazania To właśnie w tym momencie wszystkie wcześniejsze decyzje dotyczące sekwencjonowania albo się potwierdzają, albo rozpadają pod wpływem wnikliwej analizy. Specjalista ds. bezpieczeństwa biologicznego lub inżynier zakładu, który sprawdza dokumentację po zakończeniu badań, nie jest obecny podczas samych testów; opiera się wyłącznie na dokumentacji, aby odpowiedzieć na konkretne pytanie dotyczące każdego wyniku: dlaczego ten wynik jest nadal ważny i od czego to zależy? Jeśli dokumentacja nie zachowuje tego łańcucha, w rezultacie otrzymujemy zbiór wyników badań, które osobno wydają się wiarygodne, ale nie wykazują między sobą żadnego związku.
Właśnie dlatego w protokole przekazania musi być widoczna kolejność przeprowadzanych testów, a nie tylko ich wyniki. Osoba przeprowadzająca przegląd musi mieć pewność, że przed uzyskaniem wyników testów dynamicznych potwierdzono kompletność instalacji i skalibrowano przyrządy, że przed podjęciem prób testów między systemowych sprawdzono działanie mediów i poszczególnych elementów wyposażenia oraz że scenariusze awarii zostały przetestowane w odniesieniu do wcześniej zdefiniowanych oczekiwanych reakcji, a nie oceniane dopiero po fakcie. Bez tej widocznej kolejności pakiet nie jest w stanie odróżnić programu testowego przeprowadzonego w prawidłowej kolejności od takiego, w którym etapy zostały wykonane w nieprawidłowej kolejności, a mimo to przypadkowo dały wyniki wyglądające na akceptowalne.
Zależności mają tu znaczenie z tego samego powodu, z jakiego miały znaczenie w logice ponownego testowania: każdy zintegrowany wynik opiera się na stabilności określonych narzędzi lub funkcji sprzętu, a protokół przekazania musi określać, jakie były te zależności. To właśnie pozwala późniejszemu recenzentowi lub osobie podejmującej decyzję o ponownym testowaniu prześledzić drogę wstecz od dowolnego wyniku do warunków, które w danym momencie uznano za prawdziwe. Rola firmy Qualia Bio w tego rodzaju projekcie wiąże się najbardziej bezpośrednio z tym wymogiem identyfikowalności, ponieważ szczegóły konfiguracji dostarczone dla Laboratorium z modułem BSL-3/4, klapy izolacyjne lub drzwi APR – jeśli zostaną uwzględnione podczas przeglądu projektu – stają się częścią schematu zależności, do którego późniejsza dokumentacja z testów i przekazania musi się dokładnie odwoływać.
Odchylenia i powtórne badania należy ująć w protokole przekazania w taki sam sposób, jak potraktowano je podczas samego badania: co odbiegało od oczekiwanego wyniku, na które dane miało to wpływ, co zostało powtórzone oraz w odniesieniu do jakich zatwierdzonych kryteriów. Dokumentacja przekazania, w której pominięto odchylenie, ponieważ zostało ono ostatecznie rozwiązane, pozbawia przyszłego recenzenta informacji niezbędnych do zrozumienia, dlaczego wynik końcowy jest wiarygodny, a nie tylko wygodny. Zgłoszony wniosek dotyczący każdego wyniku powinien jasno określać, dlaczego pozostaje on ważny pomimo wszelkich zmian i ponownych badań, które miały miejsce w trakcie procesu. Tylko w ten sposób dokumentacja ta wspiera pewne decyzje o przywróceniu do eksploatacji bez konieczności konsultowania się z pierwotnym zespołem badawczym za każdym razem, gdy pojawi się późniejsze pytanie.
Często zadawane pytania
Q: W jaki sposób zespół powinien przekształcić zintegrowaną sekwencję testów w praktyczny harmonogram?
A: Harmonogram należy opracować w oparciu o zależności: najpierw należy sprawdzić kompletność instalacji i kalibrację przyrządów, następnie działanie mediów, funkcje poszczególnych urządzeń, sterowanie między systemami oraz realistyczne scenariusze awarii i przywrócenia sprawności. Każdy test powinien określać wcześniejsze elementy, na których się opiera, tak aby w przypadku niepowodzenia warunku wstępnego można było prześledzić wpływ tej awarii na wszystkie powiązane wyniki końcowe.
Q: Czy wyniki testów przeprowadzonych przez producenta lub dostawcę mogą zastąpić wyniki testów przeprowadzonych w miejscu instalacji?
A: Dopiero wtedy, gdy w protokole projektu zostanie potwierdzone, że dokumentacja dotycząca danego etapu oraz jej zgodność z zainstalowaną konfiguracją i zależnościami została sprawdzona. Jeśli dokumentacja ta nie wykazuje rzeczywistej użyteczności, sterowania, blokady lub kontekstu scenariusza, należy pozostawić sprawdzanie instalacji otwarte, zamiast zakładać, że dokumentacja ta jest równoważna.
Q: Czy potwierdzenie alarmu wystarczy, aby zakończyć test trybu awaryjnego?
A: Nie. Potwierdzenie alarmu i przywrócenie sprawności systemu stanowią odrębne elementy dowodów. Przed rozpoczęciem realizacji należy określić oczekiwaną bezpieczną reakcję, sposób potwierdzania alarmu oraz procedurę przywrócenia sprawności, a następnie ocenić każdy z tych elementów pod kątem uzgodnionych kryteriów projektowych.
Q: Co powinien zrobić zespół testujący, gdy przytoczona norma nie określa wartości granicznej zaliczenia dla konkretnego obiektu?
A: Przed rozpoczęciem testów należy zatwierdzić kryteria akceptacji dostosowane do konkretnego projektu. Należy je ustalić z uwzględnieniem odpowiedniego kontekstu testowego, projektu obiektu, oceny ryzyka oraz lokalnych wymagań, zamiast traktować ogólne ramy lub metodę testową jako wartość akceptacyjną dla danego obiektu.
Q: Czy wyniki wcześniejszych testów mogą pozostać ważne po zmianie konfiguracji?
A: Tak, ale tylko wtedy, gdy udokumentowana ocena zależności wskazuje, na które wyniki miało to wpływ i dlaczego pozostałe wyniki pozostają ważne. Należy powtórzyć kontrole, których dotyczyła ta sytuacja, i odnotować w dokumentacji przekazowej zakres ponownego badania, wynik, obowiązujące kryteria oraz wniosek.