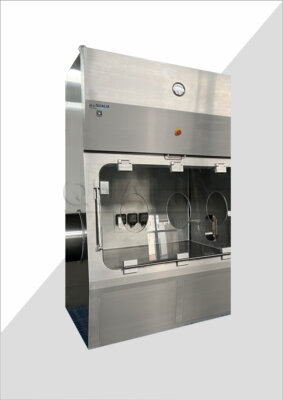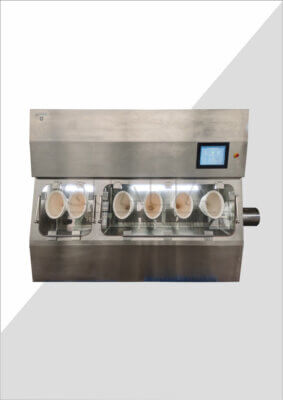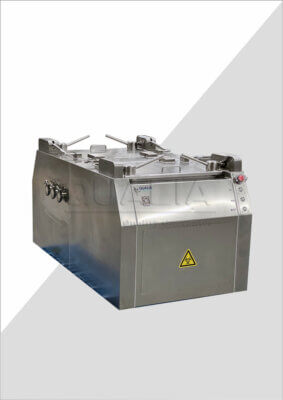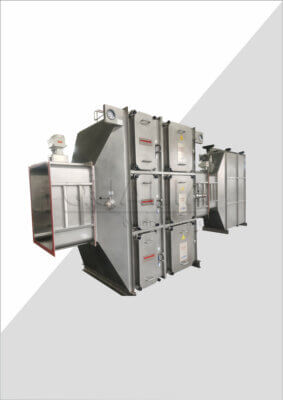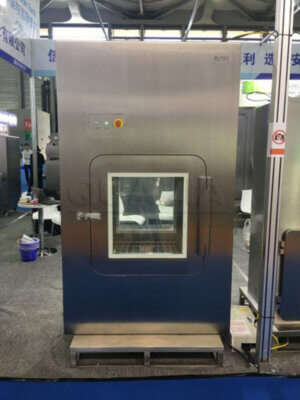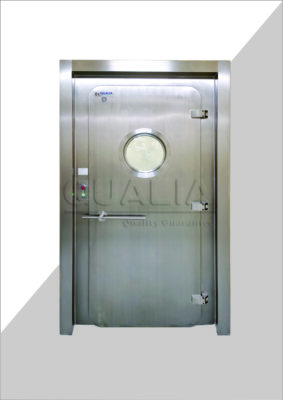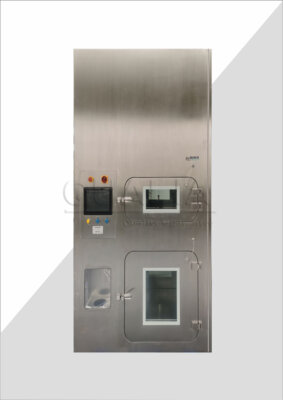
Bir HPAPI süreci için basınç kademeleri, alarm mantığı veya muhafaza özelliklerini belirlemeden önce, proje ekibi daha temel bir soruyu yanıtlamalıdır: İşlevi hangi koruyucu unsur yerine getiriyor ve bu unsur devre dışı kaldığında ne olur? Hem bir tahliye fanı hem de sızdırmaz bir eldiven kutusu duvarı maruziyeti azaltabilir, ancak arıza şekilleri, normale dönüş süreleri ve operatörden beklenen tepkiler açısından farklılık gösterir. Tasarım başlamadan önce bu sınırın yanlış belirlenmesi, kontrol stratejisinin kimsenin doğrulamadığı bir varsayım üzerine kurulduğu anlamına gelir.
Kontrolleri İşlevlerine ve Bağımlı Oldukları Unsurlara Göre Sınıflandırın
| Kontrol katmanı | Örnekler | Birincil bağımlılık | Tanımlanacak proje sınırı |
|---|---|---|---|
| Aktif kontroller | Hava akışı, basınç kontrolü, alarmlar ve otomatik işlem dizileri | Yardımcı işlevler, sensörler ve işlev kaybına karşı tanımlanmış bir tepki | Güvenli durumu belirtin ve operatörlerin aktif işlevin kaybını nasıl fark edeceklerini ve bununla nasıl başa çıkacaklarını açıklayın |
| Pasif kontroller | Muhafaza duvarları, sızdırmaz arayüzler ve kapalı aktarım yolları | Fiziksel bütünlük ve kontrollü erişim | Sınır bütünlüğünün ve erişim koşullarının nasıl korunacağını belirtin |
| Etkileşimli katmanlar | Aktif bir sistemle birleştirilmiş pasif bir sınır | Hem fiziksel bütünlük hem de yön belirleyen ya da sızıntıyı tespit eden aktif işlev | Her iki katmandan herhangi biri kullanılamadığında hangi koruma mekanizmalarının devrede kalacağını ve hangi müdahale prosedürünün uygulanacağını belirleyin |
Bir HPAPI sürecindeki her kontrol önlemi, iki davranış türünden birine girer: ya etki eder ya da engeller. Aktif kontroller etki eder — havayı hareket ettirir, basınç farkını korur, bir alarmı tetikler veya programlanmış bir diziyi yürütür. Pasif kontroller ise engeller — bir duvarın, bir contanın veya kapalı bir aktarım yolunun fiziksel olarak sağlam kalmasına dayanır. Bu ayrım sadece görünüşte değildir. Kontrolün çalışmaya devam edebilmesi için neye bağlı olduğunu ve dolayısıyla neyin onu devre dışı bırakabileceğini belirler.
Aktif kontrol, bariyerin kendisinin dışındaki bir şeye bağlıdır: elektrik gücü, çalışan bir sensör, bir kontrol döngüsü, bir alarma tepki veren bir operatör. Bu bağımlılıklardan herhangi birini ortadan kaldırırsanız, sistemin tüm fiziksel bileşenleri hâlâ yerinde olsa bile aktif işlev durur. Pasif kontrol ise bunların hiçbirine bağlı değildir. Bir conta ya sızdırmaz ya da sızdırır; bir duvar ya sızıntıyı engeller ya da aşıldır. Performansı, devam eden bir eyleme değil, durumuna bağlı bir özelliktir.
Bu durum, bir proje ekibinin bir koruma stratejisini değerlendirme biçimi üzerinde doğrudan bir etkiye sahiptir. Kontrol temeli aktif işlevlere dayandığında — örneğin hava akış yönünün ayarlanması veya otomatik bir kilitleme sistemi — proje, sadece işlevi değil, aynı zamanda bu işlevin çalışmasını sağlayan mimariyi de belirtmek zorundadır: destek sistemlerinin yedekliliği, sensörlerin yerleştirilmesi, bir arızanın ne kadar hızlı tespit edileceği. Kontrol temeli pasif bir işlev üzerine dayandığında — sızdırmaz bir muhafaza, kapalı bir aktarım cihazı gibi — proje, bunun yerine bütünlüğün zaman içinde nasıl doğrulanıp sürdürüldüğünü ve rutin kullanım nedeniyle sızdırmazlığın bozulmasını önleyen erişim kurallarını belirtmelidir.
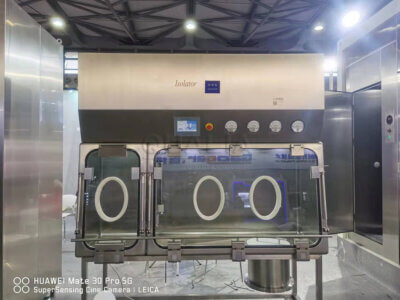
Çoğu gerçek HPAPI sistemi her ikisini de birleştirir. Bir izolatör, pasif duvarlara ve içlerinde negatif basıncı koruyan aktif bir hava tahliye sistemine sahiptir. Kapalı bir aktarım yolu, sızdırmazlık mekanizması açısından tamamen pasif olabilir, ancak tesadüfi sızıntıları yönetmek için aktif basınç kontrolüne de dayanan bir sürecin parçası olabilir. Sınıflandırma çalışması, ekipmanı iki gruba ayırmakla ilgili değildir; projenin dayandığı her bir koruma işlevi için, bu işlevin sürekliliğinin aktif mi yoksa pasif mi olduğunu belirlemekle ilgilidir; çünkü bu cevap, tasarım kesinleşmeden önce projenin hangi kanıtları ve hangi arıza planlamalarını hazırlaması gerektiğini belirler.
Çıkarma, Basınç, Alarmlar ve Otomasyon Alanlarındaki Aktif İşlevlerin Haritasını Çıkarın
Hava akışı, basınç kontrolü, alarmlar ve otomatik işlem dizileri ayrı sistemler gibi görünse de tek bir bağımlılık yapısını paylaşırlar: Her biri sürekli olarak mevcut olması gereken bir girdiye — güç, kontrol sinyali, sensör okuma değeri — ve bu girdinin kaybolması durumunda tanımlanmış bir tepkiye ihtiyaç duyar. Sınır belirleme sürecinde bunları tek bir kategori olarak ele almak, her birini ayrı ayrı tanımlama tuzağından kaçınmayı sağlar ve bunların genellikle aynı arıza noktasını paylaştığını gözden kaçırmayı önler.
Hava akışının dışarıya yönlendirilmesi, bir hareket yönü belirler; havayı operatörün bulunduğu alandan uzaklaştırarak kontrollü bir tahliye veya filtreleme noktasına doğru çeker. Bunun koruyucu etkisi, hava akışının bir açıklık veya sızdırmazlık noktasında meydana gelen bozulmaları aşacak yeterli bir hızda fiilen o yönde hareket ettiği sürece geçerlidir. Basınç kontrolü ise bununla ilişkili olmakla birlikte farklı bir kavramdır: Bölgeler arasında bir basınç farkı sağlar ve bu fark, havanın herhangi bir sızıntı yolu, kasıtlı olarak açılmış bir açıklık veya kusurlu bir sızdırmazlık noktası üzerinden hangi yönde hareket edeceğini belirler. Aynı bariyerde hem hava akışı hem de basınç kontrolü aktif işlevler olarak çalışıyorsa, bunlardan birinde meydana gelen bir bozukluk — örneğin bir damper arızası veya kanal sistemindeki direnç değişikliği — kendi bileşenleri hasarsız olsa bile diğerini etkileyebilir.
Alarmlar ve otomatik sekanslar bir katman daha ekler: bunlar kendi başlarına koruyucu işlevler değildir; ancak korumanın kaybedilmesinin görünür hale gelmesini ve buna müdahale edilebilmesini sağlayan mekanizmalardır. İzlediği işlevle aynı güç kaynağına veya kontrol ağına bağlı bir alarm, o işlevle birlikte sessizce arızalanabilir; bu durum, projenin varsayımla geçiştirmek yerine açıkça incelemesi gereken bir husustur. Otomatik sekanslar — aralık dışı bir duruma yönelik programlanmış bir tepki — durumun doğru bir şekilde algılanmasına ve karşılaşılan gerçek arıza modu için doğrulanmış bir tepkinin uygulanmasına bağlıdır; bu, sadece genel bir “alarm ve kapatma” işleminden ibaret değildir.”
Bir proje ekibi için pratik görev, her bir aktif fonksiyonu bağımlılık zincirine eşleştirmek ve onunla birlikte başka nelerin devre dışı kalacağını belirlemektir. Tek bir yardımcı sistem veya kontrol ağı birden fazla aktif fonksiyonu desteklediğinde, tek bir arıza, her fonksiyonun ayrı ayrı incelenmesinden çıkacak sonuçtan daha fazla koruma sistemini devre dışı bırakabilir. Fonksiyonların bağımsız yardımcı sistemler veya ayrı kontrol döngüleri tarafından desteklendiği durumlarda, birindeki arıza diğerlerini etkilemez. Bu eşleştirme çalışması, projenin yedeklilik stratejisinin gerçek arıza modlarını mı ele aldığını, yoksa yalnızca işlev bazında değerlendirilen arıza modlarını mı ele aldığını belirler.
Muhafazalar, contalar ve kapalı aktarımlar yoluyla pasif korumayı tanımlayın
Pasif koruma harekete geçmez; varlığını sürdürür. Bir muhafaza duvarı, contalı bir kapı, kapalı bir aktarım cihazı — her biri, etkinliğini sürdürmek için güce, bir sensöre veya bir kontrol kararına bağlı olmayan fiziksel bir sınır oluşturarak koruma sağlar. Bunların avantajı şudur: bir hizmet kesintisi yaşandığında arızalanmazlar. Bu aynı zamanda onların özel bir zayıflık kaynağıdır: durumlarını her an aktif olarak izleyen bir şey olmadığı için, bozulma, gerçek bir zorlukla — bir aktarım işlemi, bir erişim olayı, sistemin başka bir yerinden gelen bir basınç dalgalanması — test edilene kadar fark edilmeyebilir.
Pasif bir sınırın koruyucu değeri, bütünlüğüne ve bu sınır üzerinden erişim disiplinine bağlıdır. Hiç aşılmamış bir duvar veya pencere tam koruma sağlar; sızdırmazlığı bozulmuş, uygun şekilde kapatılmamış bir bağlantı noktası bulunan ya da onaylanmış yönteminin dışında kullanılan bir aktarım cihazına sahip aynı duvar ise daha az koruma sunar ve bu azalma, aktif bir işlevin arızalanması durumunda olduğu gibi bir alarmla bildirilmez. Bu nedenle pasif kontroller, sürekli performans ölçütleri yerine fiziksel bütünlük ve erişim disiplini aracılığıyla tanımlanır: burada önemli olan soru “şu anda çalışıyor mu” değil, “en son doğrulandığından beri durumu korunmuş mu”dur.”
Kapalı aktarım yolları, pasif sızdırmazlık ilkesini bir prosedür unsuruyla birleştirdikleri için özel dikkat gerektirir: Aktarım, yalnızca gerçekleştirilmesinde kullanılan yöntem kadar kapalıdır. Doğru çalıştırıldığında sızıntıyı önleyebilen bir cihaz, çalışma sırası kesintiye uğrarsa, atlanırsa veya yanlış uygulanırsa hiçbir koruma sağlamaz. Bu, pasif donanım ile kullanımını düzenleyen prosedürün ayrı proje unsurları olarak değil, birlikte değerlendirilmesi gerektiği anlamına gelir — iyi tasarlanmış bir sızdırmazlık, tanımlanmamış veya kötü kontrol edilen bir aktarım yöntemini telafi edemez; aynı şekilde, disiplinli bir yöntem de bütünlüğünü yitirmiş bir donanımı telafi edemez.
Bu proje, “pasif” kavramının pratik anlamını yeniden tanımlamaktadır: bu, “bakım gerektirmez” anlamına gelmez; aksine, “işlev yoluyla değil, durum ve disiplin yoluyla sürdürülen koruma” anlamına gelir. Projenin görevi, bu durumun nasıl teyit edileceğini ve erişimin nasıl kontrol edileceğini belirlemektir; zira her ikisi de, aktif bir sistemin kendi kendini izleme özelliğinin ima ettiği gibi otomatik olarak gerçekleşmez.
Aktif ve pasif katmanların birbirine bağlı olduğu arayüzleri test edin
Aktif bir sistem ile pasif bir sınırın kesiştiği nokta, bir sınırlama stratejisinin fiilen sınandığı yerdir; zira her bir katmanın belirtilen koruma seviyesi, genellikle diğer katmanın beklendiği gibi işlev görmesine bağlıdır. Pasif bir çevre duvarı, tek başına sızıntıyı sınırlayacak şekilde tasarlanmış olabilir; ancak projenin kontrol temeli, aktif bir tahliye sisteminin o duvardaki her açıklıkta içe doğru hava akışı yönü oluşturduğunu da varsayıyorsa, duvarın bağımsız koruma değeri ile sistemin toplam koruma değeri iki farklı rakamdır ve projenin gerçekte hangisine dayandığını bilmesi gerekir.
Bu durum, belirli açıklıklarda en büyük öneme sahiptir: bir aktarım portu, bir eldiven kılıfı arayüzü, bir kapı. Bunlar, pasif sınırın tasarım gereği kesintiye uğradığı ve bu kesintiyi telafi etmek için sıklıkla aktif bir işlevin devreye girmesinin istendiği noktalardır — örneğin, açıklık boyunca yönlü bir hava akışını sürdürmek gibi. Aktif işlevin mevcut olduğu ve çalıştığı yerlerde, açıklık birleşik sistemin amaçladığı şekilde davranır. Aktif fonksiyonun bulunmadığı yerlerde — bir arıza nedeniyle ya da açıklığın, aktif sistemin yönetmek üzere yapılandırılmadığı bir modda kullanılması nedeniyle — o noktadaki pasif sınır, muhafazanın diğer yerlerine kıyasla çok daha az koruma sağlayabilir; çünkü açıklık, tek başına pasif olarak yeterli olacak şekilde tasarlanmamıştır.
Projenin sonucu şudur: Sınır arayüzleri, aktif sistemin teknik özelliklerine veya pasif sistemin teknik özelliklerine ayrı ayrı bakılarak değerlendirilemez. Çözülmesi gereken soru şudur: Her iki katman da sağlam olduğunda bu arayüz ne sağlar ve bunlardan biri sağlam olmadığında ne sağlar? İkinci sorunun cevabı “çok az” ise, proje, kontrol temelinin genel ekipman tanımının ima ettiğinden daha kırılgan olduğu ve ek prosedür veya tasarım önlemlerinin alınması gereken bir noktayı tespit etmiş demektir. Cevap “azalmış ancak yine de anlamlı bir koruma düzeyi” ise, proje gerçek anlamda katmanlı bir savunmaya sahiptir ve arıza müdahalesini buna göre planlayabilir.
Yardımcı Birim, Sensör, Hava Akışı ve Sızdırmazlık Arızaları için Güvenli Durumlar Belirleyin
| Arıza durumu | Etkilenen kontrol katmanı | Karar sınırı | Projeye özgü tanım gereklidir |
|---|---|---|---|
| Elektrik kesintisi veya güç kaybı | Aktif | Hava akışının çekilmesi, basınç kontrolü, alarmlar veya otomatik işlem dizilerinin kesintisiz çalışacağı varsayılamaz | Güvenli durum, operatörün farkındalığı ve tepki |
| Sensör veya kontrol kaybı | Aktif | Aktif işlevin ve buna bağlı otomatik veya alarm tepkisinin varlığı varsayılamaz | Güvenli durum, operatörün farkındalığı ve tepki |
| Hava akışı kaybı | Aktif, pasif sınırda sonuçları olan | Aktif sistem tarafından belirlenen yön veya sızıntı tespiti kesin olarak kabul edilemez | Güvenli durum, kalan pasif koruma, operatör tanıma ve tepki |
| Conta arızası | Pasif; birleşik katmanlar üzerinde etkileri olan | Fiziksel sınır bütünlüğünün var olduğu varsayılamaz | Güvenli durum, geçerli erişim sınırları, operatör tanıma ve tepki |
Kontrolleri sınıflandırmak ve bunların bağımlılıklarını haritalandırmak, tasarım temelinin aslında yanıtlaması gereken şu soruyu gündeme getirir: Her bir bağımlılık kaybedildiğinde güvenli durum nedir ve operatör bu kaybı nasıl fark eder? Bu, sistem genelinde tek bir cevapla yanıtlanabilecek bir soru değildir; hangi katmanın etkilendiğine ve ona başka nelerin bağlı olduğuna göre değişiklik gösterir.
Bir yardımcı hizmetin veya güç kesintisinin meydana gelmesi, tüm aktif işlevlerin temelini bir anda ortadan kaldırır: hava akışı emme, basınç kontrolü, alarmlar ve otomatik işlem dizileri, söz konusu yardımcı hizmeti paylaşıyorlarsa hepsi aynı anda etkilenebilir. Proje kapsamında, sistemin varsayılan olarak hangi duruma geçeceği, bu varsayılan durumun sağlanabilmesi için güç gerekip gerekmediği ve operatörün bu durumun mevcut olduğunu başka yollarla keşfetmek yerine nasıl fark edeceği belirlenmelidir.
Bir sensör veya kontrol kaybı, kapsamı daha dar olmakla birlikte önemi az değildir: bu durum, aktif işlevi mutlaka ortadan kaldırmaz; ancak sistemin söz konusu işlevin çalışıp çalışmadığını bilme ve çalışmıyorsa otomatik olarak tepki verme yeteneğini ortadan kaldırır. Bir sensör arızasından sonra kontrol döngüsü, güncel olmayan veya hatalı bilgilere dayanarak çalışmaya devam edebilir; bu durum, sistemin tamamen durmasından farklı bir tehlike oluşturur ve güvenli durum tanımı, her iki olasılığı da ayrı ayrı ele almalıdır.
Her iki katmanda da bir hava akışı kaybı söz konusudur: Bu, başlı başına aktif bir işlev arızasıdır; ancak bunun sonucu pasif sınırda ortaya çıkar, çünkü bir açıklıktaki yön ve sızıntı kontrolü o hava akışına bağlıydı. Buradaki güvenli durum, sadece hava akışı sisteminin kendisine ne olacağını değil, aktif katkı ortadan kalktığında hangi pasif korumanın kalacağını da belirtmelidir.
Bir sızdırmazlık arızası pasif bir durumdur: Başlangıçta aktif olarak izlenmeyen bir sınır koşulunu ortadan kaldırır; bu nedenle, bu durumun farkına varılması otomatik bir sinyalden ziyade inceleme, test veya sonraki aşamalarda ortaya çıkan bir göstergeye bağlıdır. Arıza, aktif bir alarm durumu gibi hemen fark edilmeyebileceğinden, bütünlüğün varsayılamadığı durumlarda güvenli durum, geçerli erişim sınırlarını tanımlamalıdır.
Her durumda, projeye özgü çalışma aynıdır: Cevabı ima etmek için ekipmanın genel tanımına dayanmak yerine, güvenli durumu belirtin, bunun nasıl tespit edildiğini açıklayın ve nasıl yönetildiğini belirtin.
Maruz Kalma Kontrolü Esasına Karşı Belge Doğrulama Kanıtı
| Kanıt türü | Destekli kullanım | Neyi kanıtlamadığı |
|---|---|---|
| Mevcut mesleki maruz kalma sınır değerleri bilgilerini kullanarak tehlikeli maddeler için GMP risk değerlendirmesi | Risk temelli bir kontrol yaklaşımını ve tesis, kapalı sistem ve bariyer kontrollerinin önceliklendirilmesini destekler | Bir bileşiğe özgü maruz kalma sınırı, maruz kalma aralığı veya evrensel kontrol tasarımı |
| Mesleki maruziyet sınıflandırması | Kimyasal maddeye özgü resmi bir mesleki maruz kalma sınır değeri bulunmadığında, risk yönetimi kararlarına destek sağlar | Sadece maruz kalma bandı etiketinden elde edilen bir sınırlama performansı sonucu |
| SMEPAC sızıntı önleme performansı değerlendirmesi | Hava emisyonu ve yüzey birikimi örneklemesi kullanılarak, tanımlanmış koşullar altında standartlaştırılmış değerlendirmeyi destekler | Tam kılavuz ve tanımlanmış bir senaryo olmadan protokol ayrıntıları veya kabul yorumlaması |
Bir proje, denetimlerini sınıflandırıp başarısızlık durumlarını belirledikten sonra geriye kalan görev, doğru kanıtı doğru iddiayla eşleştirmektir; zira farklı kanıt türleri farklı sorulara yanıt verir ve hiçbiri diğerinin yerine geçemez.
Tehlikeli maddelerle ilgili GMP risk değerlendirmesi — aşağıda açıklanan yaklaşım Tehlikeli Maddeler İçeren İlaç Ürünleri için DSÖ GMP Kuralları — mevcut mesleki maruz kalma sınır değerleri bilgilerine dayanan risk temelli bir kontrol yaklaşımını destekler ve idari önlemlere kıyasla tesis, kapalı sistem ve bariyer kontrolleri öncelikli tutar. Yapmadığı şey ise, belirli bir bileşiğe özgü maruz kalma sınır değeri belirlemek ya da projeye hazır bir kontrol tasarımı sunmaktır; bu yaklaşım, sayısal bir değer değil, genel bir çerçeve sunar.
Kimyasal maddeye özgü resmi bir maruz kalma sınırı bulunmadığında, mesleki maruziyet sınıflandırması — şu kaynakta belirtildiği üzere NIOSH — bu boşlukta risk yönetimi kararını destekler; mevcut tehlike bilgilerine dayalı olarak bir aralık belirleyerek, belki de hiç ulaşılmayacak bir sınır değerin gelmesini beklemeden bir kontrol stratejisinin uygulanabilmesini sağlar. Bu, bir planlama girdisidir, bir sınırlama performansı sonucu değildir: maruz kalma aralığı, tehlikeyi tanımlar; belirli bir muhafaza kabının, emme sisteminin veya aktarım cihazının bu tehlikeye karşı gerçekte ne kadar iyi performans gösterdiğini değil.
Bu performans sorusuna, farklı bir kanıt türüyle yanıt verilir: örneğin, SMEPAC metodolojisi şu kaynakta atıfta bulunulmuştur: ISPE, bu yöntem, havaya salınan emisyon ve yüzeye biriken madde örneklemeleri kullanarak belirli koşullar altında sızıntı önleme performansını değerlendirir. Bu, belirli bir şekilde yapılandırılmış ve çalıştırılan belirli bir ekipmanı, gerçek bir ölçüm sonucuyla ilişkilendiren kanıttır — ancak bu, değerlendirmenin uygulandığı senaryo kapsamında ve yalnızca protokolün tamamı ile kabul kriterleri uygulandığında geçerlidir; genel bir etiket olarak değerlendirilemez.
Bir doğrulama planı hazırlayan proje ekibi için görev, bunları kendilerinden desteklemeleri istenen iddialarla karşılaştırmaktır: Risk değerlendirmesi ve maruz kalma sınıflandırması, projenin hangi kontrol yaklaşımını ve önceliği benimsemesi gerektiğini belirler; performans değerlendirmesi ise, seçilen ekipmanın, yapılandırıldığı haliyle, o süreç için önemli olan koşullar altında projenin ihtiyaç duyduğu sonucu sağlayıp sağlamadığını teyit eder. Bir proje, süreç parametrelerini, maruz kalma-kontrol temelini ve ekipman yapılandırmasını incelemeye sunduğunda — örneğin, yapılandırılmış bir sistemin değerlendirilmesi sırasında olduğu gibi OEB4/OEB5 izolatör ya da bir kapalı kısıtlı erişim bariyer sistemi belirli bir uygulama için — bu bilgiler, önerilen yapılandırmanın, aynı ekipman ailesinin genel bir versiyonu yerine, projenin belirlediği gerçek arıza durumlarını ve doğrulama kanıtlarını karşılayıp karşılamadığını belirleyen unsurlardır.
Sıkça Sorulan Sorular
Q: Bir HPAPI projesi için OEB4/OEB5 izolatörü ile kapalı RABS arasında seçim yaparken hangi unsurlar karşılaştırılmalıdır?
A: Proje için gerekli olan fiili kontrol katmanlarını karşılaştırın: aktif fonksiyonlar, pasif sınırlar, aktarım arayüzleri, yardımcı sistem ve sensör bağımlılıkları, arıza tepkileri ve planlanan doğrulama senaryosu. Bir ürün kategorisi veya maruz kalma aralığı etiketi tek başına, projenin uygunluğunu veya sınırlama performansını belirlemez.
Q: Ekstraksiyon, basınç kontrolü veya hava akışının kesilmesinden sonra aynı muhafaza koşulunun geçerli olduğu varsayılabilir mi?
A: Hayır. Bozulmamış bir pasif sınır, sızıntıyı hâlâ sınırlayabilir; ancak aktif sistemin sağladığı hava akışı yönü veya sızıntı yakalama özelliğinin mevcut olduğu varsayılamaz. Hangi koruma önlemlerinin hâlâ geçerli olduğunu, erişim kısıtlamalarını, operatörlerin durumu nasıl fark edeceğini ve gerekli güvenli müdahaleyi önceden belirleyin.
Q: Kimyasal maddeye özgü, resmi bir mesleki maruz kalma sınır değeri bulunmadığında bir proje nasıl yürütülmelidir?
A: Risk yönetimi ve kontrol seçiminin dayanağını desteklemek için mesleki maruz kalma aralığını kullanın; ancak bunun sınırlamalarını açıkça belirtin. Maruz kalma aralığı, sızıntı önleme performansını kanıtlamaz; bu nedenle proje için yine de tanımlanmış bir işletim senaryosu ve uygun doğrulama kanıtları gereklidir.
Q: Seçilen kontrol stratejisinin amaçlandığı gibi işlediğini doğrulamak için hangi kanıtlara ihtiyaç vardır?
A: Kanıtları, değerlendirilen iddiayla eşleştirin. Risk değerlendirmesi, maruz kalma kontrolünün temelini oluştururken, SMEPAC sınırlama performansı değerlendirmesi, tanımlanmış koşullar altında havaya yayılan emisyonları ve yüzeye birikmeyi değerlendirebilir; proje için protokol, senaryo ve kabul kriterleri belirtilmelidir.
Q: Aktif ve pasif kontrol tasarımının gözden geçirilmesinden önce hangi bilgiler hazır olmalıdır?
A: Tehlike veya maruz kalma aralığı temelini, ilgili kapalı aktarım ve erişim koşullarını, her bir aktif işlevi ve pasif sınırı ile güç, sensör, hava akışı veya sızdırmazlık arızası durumlarında güvenli koşulları hazırlayın. Ayrıca, her bir arıza durumunun nasıl tespit edileceğini, yönetileceğini ve doğrulama kanıtlarıyla nasıl ilişkilendirileceğini de tanımlayın.