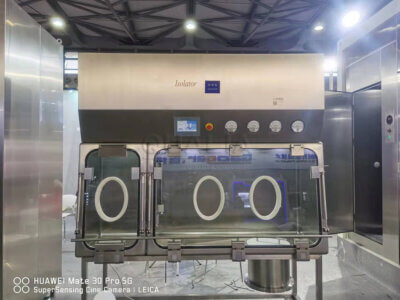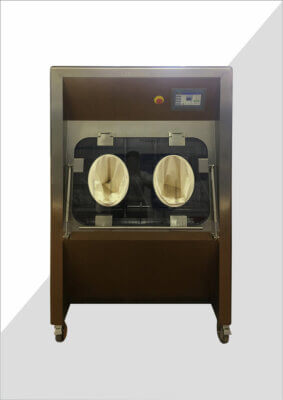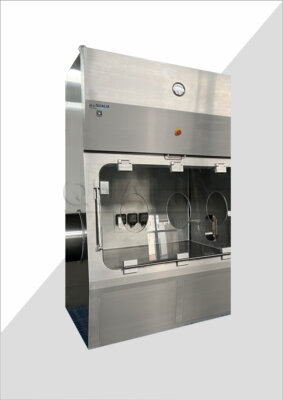
Quando um isolador HPAPI ou um cRABS perde sua barreira de contenção, a questão não é se o sistema pode se recuperar, mas se o projeto já definiu o que significa “recuperação” antes que o evento ocorra. Uma falha no sistema de controle, uma luva danificada ou uma conexão de transferência perdida geram risco de exposição no momento em que a barreira deixa de funcionar conforme projetado — e a resposta que se segue só será eficaz na medida em que o plano elaborado antes da falha for adequado, e não com base no julgamento aplicado durante a falha.
Definir falhas de limite confiáveis e sinais de detecção
Um plano de falha de contenção começa por identificar as falhas que o projeto considera plausíveis, e não por descrever a contenção em termos gerais. A perda de extração, uma luva ou vedação danificada, uma desconexão durante a transferência, um derramamento dentro do compartimento e uma falha no sistema de controle representam, cada um, um mecanismo diferente pelo qual a barreira entre o material perigoso e o operador ou o ambiente deixa de funcionar conforme o previsto. Tratar esses casos como uma única categoria de “falha de contenção” elimina as distinções das quais um plano de resposta depende, pois o sinal de detecção, a consequência imediata e o estado seguro correto diferem de acordo com o mecanismo.
A perda de extração altera a relação de pressão da qual o compartimento depende para manter o ar contaminado fluindo para dentro, em vez de para fora; uma luva ou vedação danificada cria uma brecha direta em um local conhecido; uma desconexão na linha de transferência expõe uma interface que estava fechada um instante antes; um derramamento altera a superfície e a distribuição do material dentro do compartimento sem necessariamente alterar o próprio limite; uma falha no sistema de controle pode afetar o monitoramento, os intertravamentos ou a lógica do fluxo de ar sem que haja uma única brecha física identificável. Cada um desses fatores produz uma assinatura de detecção diferente — um alarme de pressão ou de fluxo de ar, uma observação visual, um desvio no monitoramento ou uma falha lógica relatada pelo próprio sistema de controle — e o plano deve especificar qual sinal corresponde a qual falha provável, para que quem estiver presente possa identificar o evento, em vez de diagnosticá-lo a partir de princípios básicos sob pressão.
Quando o objetivo principal é operador e proteção ambiental Em vez de se basear na esterilidade do produto, a lista de falhas credíveis é elaborada com base nas vias de exposição, e não nas vias de contaminação do produto. Isso é importante porque um sistema de barreira asséptica e um sistema de contenção podem compartilhar características mecânicas — portas para luvas, dispositivos de transferência, controle de pressão —, embora a falha que seja relevante para um não seja a mesma que é relevante para o outro. Uma variação de pressão que ameaça a esterilidade do produto em um contexto asséptico é avaliada em relação a uma consequência diferente daquela da mesma variação em um contexto de contenção de HPAPI, onde a preocupação é o vazamento de material em direção ao operador ou à sala. A base de controle de exposição do projeto, e não apenas a categoria do equipamento, determina quais falhas devem constar na lista de falhas credíveis e quais sinais de detecção o plano trata como eventos desencadeadores, em vez de alarmes de rotina.
Defina o estado de segurança para as perdas de fluxo de ar, potência, vedação e transferência
Assim que uma falha comprovada for detectada, o plano deve especificar o que o sistema e o operador devem fazer em seguida, e esse estado seguro não é a mesma ação para todos os tipos de falha. Interromper todo o movimento é a resposta correta quando o movimento mecânico poderia agravar uma brecha ou perturbar material assentado, mas é a resposta errada quando a manutenção do fluxo de ar controlado depende de equipamentos que devem continuar funcionando para preservar uma relação de pressão negativa. Um plano que adota por padrão uma única instrução de estado seguro — parar tudo, evacuar tudo — elimina a diferenciação exigida pela engenharia em si.
Quando a falha consiste na perda de extração, o estado seguro geralmente depende da existência de um caminho alternativo de ar ou de um sistema de extração de reserva para preservar o fluxo direcional de ar; se houver, a prioridade é manter esse fluxo de ar, em vez de abrir imediatamente o compartimento. Quando a falha consiste em uma luva ou vedação danificada, o estado seguro concentra-se em isolar a seção comprometida — vedando-a, colocando-a em um saco ou interrompendo de outra forma o caminho direto — sem necessariamente afetar o fluxo de ar em outras partes do sistema. Quando a falha consiste em uma desconexão de transferência, o estado de segurança depende do fato de o material estar em trânsito no momento da falha, pois manter o material no local até que a conexão possa ser avaliada é uma ação diferente de dar continuidade a uma transferência que já estava em andamento. Quando a falha é uma falha no sistema de controle, o estado de segurança pode exigir o isolamento da seção afetada do restante do sistema, mantendo o controle manual ou de reserva em outras partes, uma vez que uma falha lógica em uma parte da arquitetura de controle não compromete necessariamente o limite físico.
O estado de segurança adotado por um projeto também depende do fato de o equipamento ser um isolador ou um cRABS, pois o grau de separação física em relação à sala ao redor difere entre essas configurações e altera o que “isolar uma seção” pode significar na prática. Um sistema com separação física total da sala oferece opções de isolamento diferentes das de um sistema que mantém uma relação mais aberta com o ambiente ao redor, e a lógica de estado seguro deve ser escrita com base na configuração específica do equipamento, e não com base no equipamento de contenção como uma categoria geral. Confirmar qual lógica de estado seguro se aplica a qual falha, e sob qual configuração de equipamento, é um trabalho específico do projeto que deve ser realizado antes que a falha ocorra, e não durante ela.
Limitar a intervenção por função, controles de proteção e monitoramento
| Decisão de intervenção | O que o plano de resposta deve definir previamente | Limite de decisão |
|---|---|---|
| Intervenção autorizada | Quem pode intervir em cada caso de falha comprovada | A intervenção permanece dentro dos limites da função definida pelo projeto |
| Controles de proteção | Quais medidas de proteção são necessárias para a intervenção planejada? | Os controles necessários dependem do tipo de falha e da base de controle de exposição |
| Monitoramento | Que tipo de monitoramento é necessário durante a intervenção? | O monitoramento deve ser definido para o cenário específico de recuperação |
| Escalada | Quando a evacuação ou a recuperação especializada substituem as ações rotineiras do operador | A intervenção de rotina é interrompida no ponto de escalonamento predefinido |
Uma vez alcançado um estado seguro, a próxima decisão é quem deve agir, e um plano de resposta que deixe essa questão em aberto acaba incentivando exatamente o tipo de julgamento improvisado que aumenta o risco de exposição durante o evento em que há a menor margem para erros. O plano precisa predefinir, para cada falha plausível, qual função está autorizada a intervir, pois um operador de rotina realizando uma inspeção de rotina em luvas está sujeito a um limite de autorização diferente daquele de uma equipe especializada de recuperação que lida com uma falha no sistema de controle que comprometeu o monitoramento em uma seção do sistema.
A autorização, por si só, não é suficiente. Os controles de proteção necessários para uma intervenção variam de acordo com a falha: uma violação que afete uma área definida exige controles adequados àquela via de exposição específica, enquanto uma falha no controle em todo o sistema pode exigir medidas de proteção que levem em conta a possibilidade de que o próprio monitoramento não seja confiável durante a intervenção. O monitoramento durante a intervenção deve ser especificado separadamente do monitoramento durante a operação normal, pois a falha que desencadeou o evento pode ter prejudicado os próprios sistemas que, normalmente, confirmariam que a intervenção está ocorrendo com segurança.
O ponto em que a ação rotineira do operador cessa e a evacuação ou a recuperação especializada se inicia é um limite predefinido, não uma decisão tomada no momento. Quando a base de controle de exposição considera que uma falha é recuperável pela equipe operacional treinada sob controles de proteção definidos, a intervenção rotineira continua. Quando a mesma categoria de falha excede os controles de proteção disponíveis para a equipe operacional, ou quando o monitoramento não consegue confirmar que o limite está sendo mantido, o plano deve especificar que a escalada para a recuperação especializada ou a evacuação substitui a ação do operador — e que essa substituição ocorre automaticamente no ponto predefinido, em vez de ser decidida durante o evento. A questão fundamental para a equipe do projeto é se o plano traça essa linha explicitamente para cada falha plausível, pois um plano que deixa a escalada a critério não limitou, de fato, a intervenção de forma alguma.
Limpeza, descontaminação e recuperação de resíduos de estruturas por cenário
A recuperação após uma falha de contenção não consiste em um único procedimento de limpeza aplicado de maneira uniforme; trata-se de um conjunto de ações que variam de acordo com a causa da falha e com o que ocorreu com o material durante o incidente. Um derramamento dentro de um compartimento que, de outra forma, manteve sua contenção intacta apresenta um problema de recuperação diferente daquele causado por uma brecha que possa ter permitido que o material atingisse a sala adjacente, pois o segundo cenário exige o tratamento de superfícies e do ar fora do compartimento original, o que não ocorre no primeiro.
O próprio método de descontaminação depende do material e das superfícies envolvidas — um método adequado para uma superfície interna isolada pode não ser apropriado quando o material atinge superfícies externas, acessórios ou componentes do sistema de tratamento de ar, e um método que lida com a contaminação de superfícies não necessariamente lida com o material que entrou no trajeto do fluxo de ar. Os resíduos gerados durante a limpeza também devem ser classificados de acordo com a origem do material e a etapa de descontaminação pela qual já passou, pois os resíduos recuperados de dentro de um perímetro controlado seguem uma lógica de manuseio diferente daquela aplicada aos resíduos gerados durante uma intervenção que se estendeu para fora desse perímetro.
Quando uma desconexão de transferência é a falha desencadeadora, a sequência de recuperação deve levar em conta o material que possa permanecer em dois locais separados — dentro do sistema e dentro do dispositivo de transferência ou recipiente que foi desconectado — e cada local pode exigir sua própria avaliação antes que qualquer um deles seja declarado livre de contaminação. Quando uma falha no sistema de controle é a causa inicial, sem que haja uma violação física, a questão da recuperação passa da limpeza do material para a confirmação de que não ocorreu nenhuma liberação descontrolada durante o período em que os controles estavam comprometidos, o que é uma questão de verificação, e não uma tarefa de descontaminação.
Estruturar a limpeza dessa forma significa que o plano não pode especificar “descontaminar e remover resíduos” como uma única etapa. Ele deve especificar, para cada cenário de falha plausível, quais superfícies ou volumes estão incluídos no escopo da descontaminação, o que o método de descontaminação abrange e o que não abrange, e como os resíduos resultantes são classificados antes de saírem da área controlada. Uma equipe de projeto que analisa seu próprio plano deve ser capaz de rastrear cada falha plausível até seu próprio caminho de limpeza e descarte de resíduos, em vez de encontrar um único procedimento genérico aplicado independentemente do cenário.
Verificar reparos, integridade dos limites, controles e desempenho da contenção
| Camada de verificação | Evidências a serem verificadas | O que isso, por si só, não comprova |
|---|---|---|
| Verificação do reparo | Comprovação documentada de que o reparo necessário foi concluído | Integridade de limites, função de controle ou desempenho de contenção |
| Verificação da integridade dos limites | Resultados em comparação com o método de delimitação definido pelo projeto e os critérios de aceitação | Função de controle ou desempenho de contenção |
| Verificação de controle | Resultados em relação às verificações de controle e aos critérios de aceitação definidos pelo projeto | Integridade de limites ou desempenho de contenção |
| Avaliação do desempenho da contenção | Avaliação em um cenário e condições definidos | Um critério de aceitação universal; o cenário, os critérios de aceitação e a interpretação continuam sendo específicos de cada projeto |
Antes que um sistema volte a entrar em operação, é necessário reunir várias formas distintas de evidência, e nenhuma delas substitui a outra. Afirmar que um reparo foi concluído não é o mesmo que afirmar que o limite está intacto; afirmar que o limite está intacto não é o mesmo que afirmar que os sistemas de controle estão funcionando corretamente; e as três afirmações juntas não significam automaticamente o mesmo que o desempenho de contenção exigido pelo projeto.
A verificação do reparo confirma que o trabalho específico identificado pela avaliação da causa foi realizado e documentado. Isso é necessário, mas tem alcance limitado: estabelece que um defeito conhecido foi corrigido, não que o limite circundante ou a arquitetura de controle estejam em boas condições. A verificação da integridade do limite é uma atividade separada, avaliada com base no método e nos critérios de aceitação que o projeto definiu para esse limite, e estabelece a integridade física sem indicar se os sistemas de controle que gerenciam o fluxo de ar, a pressão ou o monitoramento estão funcionando conforme o previsto. As verificações de controle abordam essa questão separadamente, confirmando que a arquitetura de controle atua de acordo com seus próprios critérios definidos, independentemente de o limite físico ter sido verificado separadamente.
A avaliação do desempenho de contenção está acima dessas verificações individuais. Quando um projeto exige essa comprovação, ela é avaliada em um cenário e em condições definidos — seguindo a estrutura descrita em Metodologia de avaliação baseada no SMEPAC — e o resultado se aplica a esse cenário específico, não como uma confirmação universal de que o sistema é seguro em todas as condições de operação. Um sistema pode ser aprovado em uma verificação de reparo e em uma verificação de limites e, mesmo assim, ainda precisar de uma avaliação do desempenho de contenção antes que o projeto considere as evidências de reinício completas, dependendo do que a base de controle de exposição especificar para esse tipo de falha.
A implicação prática é que uma equipe de projeto não pode considerar nenhuma camada isoladamente como suficiente. Quando a falha envolveu uma violação física, a verificação da integridade dos limites é fundamental, mas não confirma a função de controle. Quando a falha envolveu uma falha no sistema de controle sem violação física, a verificação do controle é fundamental, mas não confirma a integridade dos limites, e um projeto ainda pode, com razão, questionar se o desempenho da contenção deve ser reavaliado considerado o período de degradação, mesmo sem uma falha identificada. O que o projeto precisa definir antecipadamente é quais camadas de evidência são necessárias para cada categoria de falha, de modo que as evidências para o reinício sejam reunidas com base em um requisito definido, em vez de serem reunidas até que alguém decida que parecem suficientes.
Autorizar a reinicialização somente após o encerramento da causa, dos desvios e das evidências
| Portão de reinício | Provas de encerramento | Por que a reinicialização continua bloqueada |
|---|---|---|
| Avaliação das causas | Avaliação documentada da causa da falha | A avaliação da causa está incompleta ou não foi concluída |
| Limpeza ou descontaminação | Evidências de conclusão compatíveis com o cenário de recuperação | Falta o encerramento da limpeza ou descontaminação |
| Desvio e investigação | Desvio documentado, investigação de falha e conclusões relatadas | O inquérito ou investigação continua em andamento |
| Conjunto de evidências técnicas | Evidências de reparo em ambiente fechado, delimitação, controle e qualquer desempenho de contenção exigido pelo projeto | As evidências não atenderam aos critérios pré-definidos do projeto |
| Aprovação final | Aprovação registrada em relação à base de controle de exposição do projeto | O reinício não foi autorizado com base nisso |
A autorização de reinício é o ponto em que todas as decisões anteriores convergem, e o plano deve tratá-la como um portão com condições de fechamento distintas, em vez de uma simples aprovação. Uma avaliação documentada da causa deve ser completa, identificando o que realmente falhou e por quê, pois a reinicialização sem uma avaliação da causa concluída corre o risco de colocar o sistema de volta em operação com um modo de falha ainda não resolvido. As evidências de limpeza ou descontaminação devem corresponder ao cenário específico de recuperação aplicado, confirmando que as ações tomadas correspondem ao que a falha realmente exigia, em vez de uma etapa genérica de limpeza aplicada sem referência ao cenário.
Os registros de desvios e investigações devem ser encerrados conforme descrito em Estrutura de qualificação e validação do Anexo 15 — critérios de aceitação predefinidos, desvios documentados, uma investigação da falha e conclusões relatadas — pois um desvio em aberto significa que o projeto ainda não chegou a uma conclusão documentada sobre o que aconteceu e se a resposta foi adequada. O conjunto de evidências técnicas reunido a partir da verificação do reparo, das verificações de integridade dos limites, das verificações de controle e de qualquer avaliação de desempenho de contenção exigida deve atender aos critérios de aceitação definidos pelo projeto antes da ocorrência da falha, e não a critérios considerados aceitáveis após o fato.
A aprovação final é registrada especificamente com base nos parâmetros de controle de exposição do projeto, o que significa que a aprovação se refere à estrutura que rege a exposição aceitável para aquele HPAPI e aquele sistema, e não a uma declaração geral de que o equipamento parece estar funcionando. Quando a avaliação da causa aponta para uma falha mecânica ou relacionada à vedação, o conjunto de evidências concentra-se na integridade dos limites e na verificação do reparo, com verificações de controle confirmando que nada secundário foi afetado. Quando a avaliação da causa aponta para uma falha no sistema de controle, o conjunto de evidências concentra-se nas verificações de controle e na determinação documentada de se o período de degradação permitiu alguma liberação descontrolada, com a avaliação do desempenho da contenção sendo considerada quando a base de controle de exposição do projeto assim o exigir, de acordo com essa categoria de evento.
Uma equipe de projeto que se prepara para essa etapa se beneficia ao ter o ponto de reinício definido antes que ocorra qualquer falha, incluindo quais funções aprovam quais condições de encerramento e qual formato de evidência a revisão espera — pois quando as equipes técnicas e de aplicação da QUALIA trabalham com um projeto para configurar um Isolador OEB4/OEB5 ou no caso do cRABS, os métodos de delimitação, a arquitetura de controle e as interfaces que o sistema apresenta passam a fazer parte do que a evidência de reinicialização do projeto deve abordar, e definir essa estrutura de evidência com antecedência é o que permite que uma falha, quando ocorre, resulte em uma reinicialização documentada, em vez de uma dúvida sobre se o sistema está realmente pronto para voltar a funcionar.
Perguntas frequentes
Q: O que deve ser definido antes que ocorra uma falha no sistema de contenção de HPAPI?
A: Prepare uma resposta baseada em cenários para cada falha plausível, incluindo o estado de segurança, as funções autorizadas, os controles de proteção, o monitoramento, o ponto de escalonamento, a abordagem de recuperação e as evidências de reinício. O plano deve estar vinculado à base de controle de exposição do projeto, em vez de ser tratado como um procedimento de emergência genérico.
Q: Quando a intervenção de rotina do operador deve ser interrompida?
A: A intervenção de rotina deve ser interrompida no ponto de escalonamento predefinido para esse cenário de falha. Se o evento estiver fora dos limites da função autorizada ou se não for possível manter os controles de proteção e o monitoramento necessários, a resposta deve seguir para a rota de evacuação ou de recuperação especializada do projeto.
Q: Um único procedimento de recuperação pode abranger uma perda de extração, uma luva danificada e um desligamento durante a transferência?
A: Uma estrutura comum de resposta pode abrangê-los, mas o estado de segurança efetivo e as etapas de recuperação precisam ser definidos por cenário. Para cada falha, deve-se verificar se as decisões adequadas relativas ao movimento, fluxo de ar, isolamento, retenção de materiais, limpeza, descontaminação e resíduos foram tomadas antes que o procedimento seja aprovado.
Q: A conclusão do reparo do equipamento é prova suficiente para retomar a operação?
A: Não. O reinício também exige uma avaliação documentada da causa, limpeza ou descontaminação adequadas ao cenário, encerramento dos des desvios e dos trabalhos de investigação, verificações de limites e controles, quaisquer evidências de desempenho de contenção exigidas pelo projeto e aprovação final com base nos critérios de controle de exposição.
Q: Uma avaliação bem-sucedida do desempenho do sistema de contenção garante a adequação em todas as condições operacionais futuras?
A: Não. Ele é válido apenas para o cenário e as condições definidas sob as quais a avaliação foi realizada. A equipe deve comparar o resultado com os critérios de aceitação específicos do projeto e confirmar se o cenário operacional recuperado requer evidências adicionais antes do reinício.