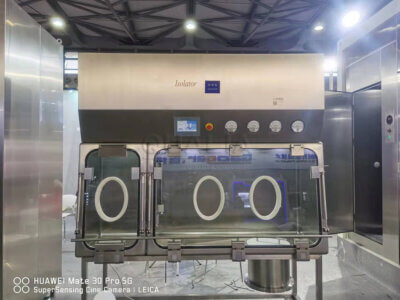
Cuando un aislador HPAPI o un cRABS pierde su barrera de contención, la cuestión no es si el sistema puede recuperarse, sino si el proyecto ya ha definido qué significa “recuperación” antes de que se produzca el incidente. Un fallo en el sistema de control, un guante dañado o una conexión de transferencia perdida generan un riesgo de exposición en el momento en que la barrera deja de funcionar según lo previsto, y la respuesta que se dé a continuación dependerá únicamente de la calidad del plan elaborado antes del fallo, no del criterio aplicado durante el mismo.
Definir fallos creíbles en los límites y señales de detección
Un plan de fallos de contención comienza por identificar los fallos que el proyecto considera plausibles, y no por describir la contención en términos generales. La pérdida de extracción, un guante o una junta dañados, una desconexión durante la transferencia, un derrame dentro del recinto y un fallo del sistema de control representan, cada uno de ellos, un mecanismo diferente por el cual la barrera entre el material peligroso y el operario o el entorno deja de funcionar según lo previsto. Tratar todo esto como una única categoría de “fallo de contención” elimina las distinciones de las que depende un plan de respuesta, ya que la señal de detección, la consecuencia inmediata y el estado seguro correcto difieren según el mecanismo.
La pérdida de extracción altera la relación de presión de la que depende la cámara para mantener el aire contaminado fluyendo hacia el interior en lugar de hacia el exterior; un guante o una junta dañados crean una brecha directa en un punto conocido; la desconexión de una línea de transferencia deja al descubierto una interfaz que estaba cerrada un instante antes; un derrame altera la superficie y la distribución de los materiales en el interior de la cámara sin que por ello cambie necesariamente el límite en sí; un fallo en el sistema de control puede afectar a la monitorización, a los enclavamientos o a la lógica del flujo de aire sin que se produzca una sola brecha física identificable. Cada uno de estos casos produce una señal de detección diferente —una alarma de presión o de flujo de aire, una observación visual, una desviación en la monitorización o un fallo lógico notificado por el propio sistema de control— y el plan debe especificar qué señal corresponde a qué fallo creíble, de modo que quienquiera que esté presente pueda identificar el suceso en lugar de diagnosticarlo partiendo de los principios básicos bajo presión.
Cuando el objetivo principal es operador y protección del medio ambiente En lugar de centrarse en la esterilidad del producto, la lista de fallos creíbles se basa en las vías de exposición, y no en las vías de contaminación del producto. Esto es importante porque un sistema de barrera aséptica y un sistema de contención pueden compartir características mecánicas —puertos para guantes, dispositivos de transferencia, control de presión—, mientras que el fallo que resulta relevante para uno no lo es para el otro. Una variación de presión que pone en peligro la esterilidad del producto en un contexto aséptico se evalúa en función de una consecuencia diferente a la de la misma variación en un contexto de contención de HPAPI, donde la preocupación es que el material se escape hacia el operador o la sala. La base de control de la exposición del proyecto, y no solo la categoría del equipo, determina qué fallos deben incluirse en la lista de fallos creíbles y qué señales de detección el plan trata como eventos desencadenantes en lugar de alarmas rutinarias.
Establecer el estado de seguridad para el caudal de aire, la potencia, la estanqueidad y las pérdidas por transferencia
Una vez detectado un fallo creíble, el plan debe especificar qué deben hacer a continuación el sistema y el operador, y ese estado seguro no consiste en la misma acción para todos los tipos de fallo. Detener todo movimiento es la respuesta correcta cuando el movimiento mecánico podría agravar una brecha o alterar el material asentado, pero es la respuesta incorrecta cuando el mantenimiento de un flujo de aire controlado depende de equipos que deben seguir funcionando para preservar una relación de presión negativa. Un plan que se limite por defecto a una única instrucción de estado seguro —detenerlo todo, evacuarlo todo— elimina la diferenciación que requiere la ingeniería en la práctica.
Cuando el fallo consiste en una pérdida de extracción, el estado seguro depende, por lo general, de si existe una vía de aire alternativa o un sistema de extracción de reserva que permita mantener el flujo de aire direccional; si es así, la prioridad es mantener ese flujo de aire en lugar de abrir inmediatamente la cabina. Cuando el fallo consiste en un guante o una junta dañados, el estado seguro se centra en aislar la sección afectada —sellándola, cubriéndola con una bolsa o interrumpiendo de cualquier otra forma la vía directa— sin que ello afecte necesariamente al flujo de aire en el resto del sistema. Cuando el fallo consiste en un desconexión de transferencia, el estado seguro depende de si el material se encontraba en tránsito en el momento del fallo, ya que mantener el material en su sitio hasta que se pueda evaluar la conexión es una acción diferente a continuar con una transferencia que ya estaba en curso. Cuando el fallo se debe a un error del sistema de control, el estado seguro puede requerir aislar la sección afectada del resto del sistema, al tiempo que se mantiene el control manual o de reserva en otras partes, ya que un fallo lógico en una parte de la arquitectura de control no compromete necesariamente el límite físico.
El estado de seguridad que adopta un proyecto también depende de si el equipo es un aislador o un cRABS, ya que el grado de separación física respecto a la sala circundante varía entre estas configuraciones y modifica lo que puede significar en la práctica “aislar una sección”. Un sistema con separación física total de la sala ofrece opciones de aislamiento diferentes a las de un sistema que mantiene una relación más abierta con el entorno circundante, y la lógica de estado seguro debe escribirse en función de la configuración específica del equipo, en lugar de basarse en los equipos de contención como categoría general. Confirmar qué lógica de estado seguro se aplica a cada fallo, y bajo qué configuración del equipo, es un trabajo específico del proyecto que debe realizarse antes de que se produzca el fallo, no durante el mismo.
Intervención de límite por función, controles de protección y supervisión
| Decisión sobre la intervención | Lo que debe establecer de antemano el plan de respuesta | Límite de decisión |
|---|---|---|
| Intervención autorizada | ¿Quién puede intervenir en cada caso de fallo creíble? | La intervención se mantiene dentro de los límites de la función definida en el proyecto |
| Medidas de protección | ¿Qué medidas de protección son necesarias para la intervención prevista? | Las medidas de control necesarias dependen del tipo de fallo y de los criterios de control de la exposición. |
| Supervisión | ¿Qué seguimiento es necesario durante la intervención? | Es necesario definir el seguimiento para cada escenario de recuperación concreto |
| Escalada | Cuando la evacuación o la recuperación especializada sustituyen a las acciones rutinarias del operador | La intervención rutinaria se detiene en el punto de escalación predefinido |
Una vez alcanzado un estado seguro, la siguiente decisión es quién actúa, y un plan de respuesta que deje esta cuestión abierta invita precisamente al tipo de juicio improvisado que aumenta el riesgo de exposición durante el incidente, en el que el margen de error es mínimo. El plan debe predefinir, para cada fallo creíble, qué función está autorizada a intervenir, ya que un operador de rutina que se ocupe de una inspección menor de guantes se encuentra en un ámbito de autorización diferente al de un equipo especializado de recuperación que se ocupe de un fallo en el sistema de control que haya comprometido la supervisión en una sección del sistema.
La autorización por sí sola no basta para completar el panorama. Los controles de protección necesarios para una intervención varían en función del fallo: una infracción que afecte a un área definida requiere controles adaptados a esa vía de exposición específica, mientras que un fallo en los controles de todo el sistema puede exigir medidas de protección que tengan en cuenta la posibilidad de que no se pueda confiar en el propio sistema de monitorización durante la intervención. La supervisión durante la intervención debe especificarse por separado de la supervisión durante el funcionamiento normal, ya que el fallo que desencadenó el suceso puede haber deteriorado los mismos sistemas que, en condiciones normales, confirmarían que la intervención se está llevando a cabo de forma segura.
El punto en el que cesa la actuación rutinaria del operador y comienza la evacuación o la recuperación por parte de especialistas es un límite predefinido, no una decisión tomada en el momento. Cuando la base de control de la exposición considera que un fallo puede ser recuperado por personal operativo cualificado bajo controles de protección definidos, la intervención rutinaria continúa. Cuando la misma categoría de fallo excede los controles de protección de que dispone el personal operativo, o cuando la monitorización no puede confirmar que el límite se mantiene, el plan debe especificar que la escalada a la recuperación especializada o la evacuación sustituye a la actuación del operador, y que esta sustitución se produce automáticamente en el punto predefinido, en lugar de decidirse durante el suceso. La cuestión fundamental para el equipo del proyecto es si el plan traza esta línea de forma explícita para cada fallo creíble, ya que un plan que deja la escalada a la discreción no ha limitado en realidad la intervención en absoluto.
Limpieza de estructuras, descontaminación y recuperación de residuos según el escenario
La recuperación tras un fallo en el confinamiento no consiste en un único procedimiento de limpieza aplicado de forma uniforme, sino que es un conjunto de medidas que varían en función de la causa del fallo y del comportamiento del material durante el mismo. Un derrame dentro de un recinto que, por lo demás, ha mantenido su confinamiento, plantea un problema de recuperación diferente al de una brecha que haya permitido que el material llegue a la sala circundante, ya que el segundo caso requiere tratar superficies y el aire fuera del recinto original, algo que no ocurre en el primero.
El método de descontaminación en sí mismo depende del material y de las superficies afectadas: un método adecuado para una superficie interna confinada puede no serlo una vez que el material ha llegado a superficies externas, elementos fijos o componentes del sistema de ventilación, y un método que aborda la contaminación superficial no necesariamente se aplica al material que ha entrado en una vía de flujo de aire. Los residuos generados durante la limpieza también deben clasificarse según el origen del material y la fase de descontaminación a la que ya se haya sometido, ya que los residuos recuperados del interior de un perímetro controlado siguen una lógica de gestión diferente a la de los residuos generados durante una intervención que se haya extendido fuera de dicho perímetro.
Cuando la desconexión de un sistema de transferencia es el fallo desencadenante, la secuencia de recuperación debe tener en cuenta el material que pueda quedar en dos ubicaciones separadas —dentro del sistema y dentro del dispositivo de transferencia o contenedor que se ha desconectado— y cada ubicación puede requerir su propia evaluación antes de que se declare que ninguna de ellas está libre de material. Cuando el fallo desencadenante es un fallo del sistema de control sin que se haya producido una fuga física, la cuestión de la recuperación pasa de la limpieza del material a la confirmación de que no se produjo ninguna liberación incontrolada durante el periodo en que los controles estuvieron deteriorados, lo cual es una cuestión de verificación más que una tarea de descontaminación.
Estructurar la limpieza de esta manera implica que el plan no puede especificar “descontaminar y retirar los residuos” como un único paso. Debe especificar, para cada escenario de fallo plausible, qué superficies o volúmenes entran dentro del ámbito de la descontaminación, qué aspectos aborda y cuáles no aborda el método de descontaminación, y cómo se clasifican los residuos resultantes antes de que salgan de la zona controlada. Un equipo de proyecto que revise su propio plan debería poder rastrear cada fallo plausible hasta su propia vía de limpieza y gestión de residuos, en lugar de encontrar un único procedimiento genérico aplicado independientemente del escenario.
Comprobar las reparaciones, la integridad de los límites, los controles y el rendimiento de la contención
| Capa de verificación | Pruebas que hay que comprobar | Lo que no establece por sí solo |
|---|---|---|
| Verificación de la reparación | Verificación documentada de que la reparación requerida se ha completado | Integridad de los límites, función de control o rendimiento de contención |
| Comprobación de la integridad de los límites | Resultados en comparación con el método de límites definido en el proyecto y los criterios de aceptación | Función de control o rendimiento de contención |
| Comprobación de control | Resultados en relación con las comprobaciones de control y los criterios de aceptación definidos en el proyecto | Integridad de los límites o rendimiento de contención |
| Evaluación del rendimiento de la contención | Evaluación en un escenario y unas condiciones definidos | Un pase universal; el escenario, los criterios de aceptación y la interpretación siguen siendo específicos de cada proyecto. |
Antes de que un sistema vuelva a entrar en servicio, es necesario reunir varios tipos distintos de pruebas, y ninguna de ellas sustituye a otra. Afirmar que una reparación se ha completado no es lo mismo que afirmar que el perímetro está intacto, y afirmar que el perímetro está intacto no es lo mismo que afirmar que los sistemas de control funcionan correctamente; además, el hecho de que las tres condiciones se den conjuntamente no implica automáticamente que se cumpla el requisito de rendimiento de contención que exige el proyecto.
La verificación de la reparación confirma que se han llevado a cabo y documentado los trabajos específicos identificados en la evaluación de la causa. Esto es necesario, pero tiene un alcance limitado: establece que se ha subsanado un defecto conocido, no que el límite circundante o la arquitectura de control sean sólidos. La comprobación de la integridad de los límites es una actividad independiente, que se evalúa según el método y los criterios de aceptación que el proyecto haya definido para ese límite, y establece la integridad física sin pronunciarse sobre si los sistemas de control que gestionan el flujo de aire, la presión o la monitorización funcionan según lo previsto. Las comprobaciones de control abordan esa cuestión por separado, confirmando que la arquitectura de control funciona según sus propios criterios definidos, independientemente de si el límite físico se ha verificado por separado.
La evaluación del rendimiento de la contención tiene prioridad sobre estas comprobaciones individuales. Cuando un proyecto requiere esta documentación, se evalúa en el marco de un escenario y unas condiciones definidos, siguiendo la estructura descrita en Metodología de evaluación basada en SMEPAC — y el resultado se aplica a ese caso concreto, no como una confirmación universal de que el sistema es seguro en cualquier condición de funcionamiento. Un sistema puede superar una verificación de reparación y una comprobación de límites y, aun así, requerir una evaluación del rendimiento de la contención antes de que el proyecto considere completa la documentación relativa al reinicio, en función de lo que especifique la base de control de la exposición para ese tipo de fallo.
La implicación práctica es que un equipo de proyecto no puede considerar que una sola capa sea suficiente. Cuando el fallo ha consistido en una brecha física, la comprobación de la integridad de los límites es fundamental, pero no confirma la función de control. Cuando el fallo ha consistido en un fallo del sistema de control sin que se haya producido una brecha física, la comprobación del control es fundamental, pero no confirma la integridad de los límites, y un proyecto aún puede plantearse razonablemente si Debería reevaluarse la eficacia de la contención. dado el periodo de deterioro, incluso sin que se haya detectado ninguna falla. Lo que el proyecto debe definir de antemano es qué niveles de evidencia se requieren para cada categoría de fallo, de modo que la evidencia para la puesta en marcha se recopile en función de un requisito conocido, en lugar de recopilarla hasta que alguien decida que parece suficiente.
Autorizar el reinicio únicamente una vez que se hayan cerrado la causa, las desviaciones y las pruebas
| Puerta de reinicio | Pruebas de cierre | ¿Por qué sigue bloqueado el reinicio? |
|---|---|---|
| Evaluación de las causas | Evaluación documentada de la causa del fallo | La evaluación de la causa está incompleta o sin resolver |
| Limpieza o descontaminación | Pruebas de finalización que se ajustan al escenario de recuperación | Falta el cierre de la operación de limpieza o descontaminación |
| Desviación e investigación | Desviación documentada, investigación del fallo y conclusiones comunicadas | La investigación sigue abierta |
| Exposición de pruebas técnicas | Pruebas de reparación, delimitación, control y cualquier otra prueba de rendimiento de la contención que requiera el proyecto | Los datos no cumplen los criterios predefinidos del proyecto |
| Aprobación definitiva | Aprobación registrada con respecto a la base de control de riesgos del proyecto | No se ha autorizado la reapertura del procedimiento sobre esa base. |
La autorización de reinicio es el punto en el que convergen todas las decisiones previas, y el plan debe tratarla como una etapa con condiciones de cierre específicas, en lugar de como una simple aprobación. Una evaluación documentada de las causas debe ser exhaustiva e identificar qué falló realmente y por qué, ya que una puesta en marcha sin una evaluación de causas cerrada conlleva el riesgo de volver a poner en servicio un sistema en el que sigue presente un modo de fallo sin resolver. Las pruebas de limpieza o descontaminación deben corresponderse con el escenario de recuperación específico que se aplicó, confirmando que las medidas adoptadas se ajustan a lo que el fallo realmente requería, en lugar de ser un paso de limpieza genérico aplicado sin tener en cuenta el escenario.
Los registros de desviaciones e investigaciones deben archivarse tal y como se describe en Marco de cualificación y validación del anexo 15 — criterios de aceptación predefinidos, desviaciones documentadas, una investigación del fallo y conclusiones comunicadas — ya que una desviación pendiente significa que el proyecto aún no ha llegado a una conclusión documentada sobre lo ocurrido y sobre si la respuesta fue adecuada. El conjunto de pruebas técnicas recopiladas a partir de la verificación de la reparación, las comprobaciones de integridad de los límites, las comprobaciones de control y cualquier evaluación necesaria del rendimiento de la contención debe cumplir los criterios de aceptación que el proyecto definió antes de que se produjera el fallo, y no los criterios que se consideren aceptables a posteriori.
La aprobación definitiva se registra en relación con la base de control de exposición específica del proyecto, lo que significa que la aprobación hace referencia al marco que regula la exposición aceptable para ese HPAPI y ese sistema, y no a una declaración general de que el equipo parece estar funcionando. Cuando la evaluación de la causa apunta a un fallo mecánico o relacionado con las juntas, el expediente de pruebas se centra en la integridad de los límites y la verificación de la reparación, con comprobaciones de control que confirmen que no se ha visto afectado ningún elemento secundario. Cuando la evaluación de la causa apunta a un fallo del sistema de control, el expediente de pruebas se centra en las comprobaciones de control y en una determinación documentada de si el periodo de deterioro permitió alguna liberación incontrolada, teniéndose en cuenta la evaluación del rendimiento de la contención cuando la base de control de la exposición del proyecto así lo exija tras ese tipo de incidente.
Un equipo de proyecto que se prepara para esta fase se beneficia de tener definida la «puerta de reinicio» antes de que se produzca cualquier fallo, incluyendo qué roles deben dar el visto bueno a cada condición de cierre y qué formato de pruebas espera la revisión, ya que cuando los equipos técnicos y de aplicaciones de QUALIA colaboran con un proyecto para configurar un Aislador OEB4/OEB5 O bien, en el caso de cRABS, los métodos de delimitación, la arquitectura de control y las interfaces que presenta el sistema pasan a formar parte de lo que debe abordar la evidencia de reinicio del proyecto, y definir de antemano esa estructura de evidencia es lo que permite que un fallo, cuando se produce, culmine en un reinicio documentado en lugar de en una duda sin resolver sobre si el sistema está realmente listo para volver a funcionar.
Preguntas frecuentes
Q: ¿Qué hay que definir antes de que se produzca un fallo en el sistema de contención de un HPAPI?
A: Elabora una respuesta basada en escenarios para cada fallo plausible, incluyendo el estado seguro, las funciones autorizadas, los controles de protección, la supervisión, el punto de escalación, el procedimiento de recuperación y las pruebas de reinicio. El plan debe estar vinculado a la base de control de riesgos del proyecto, en lugar de considerarse un procedimiento de emergencia genérico.
Q: ¿Cuándo debe dejar de intervenir el operador de forma rutinaria?
A: La intervención rutinaria debe detenerse en el punto de escalación predefinido para ese escenario de fallo. Si el incidente excede los límites de la función autorizada o no es posible mantener los controles de protección y la supervisión necesarios, la respuesta debe pasar a la vía de evacuación o de recuperación especializada del proyecto.
Q: ¿Puede un único procedimiento de recuperación cubrir una pérdida de extracción, un guante dañado y una desconexión durante la transferencia?
A: Un marco de respuesta común puede abarcarlos, pero el estado de seguridad real y los pasos de recuperación deben definirse en función de cada situación concreta. Antes de aprobar el procedimiento, debe comprobarse que, para cada fallo, se hayan tomado las decisiones adecuadas en cuanto al movimiento, el flujo de aire, el aislamiento, la retención de materiales, la limpieza, la descontaminación y la gestión de residuos.
Q: ¿Es la reparación completa de un equipo prueba suficiente para reanudar el funcionamiento?
A: No. El reinicio también requiere una evaluación documentada de la causa, una limpieza o descontaminación adecuada al escenario, el cierre de las desviaciones y la investigación correspondiente, comprobaciones de los límites y controles, cualquier prueba del rendimiento de la contención exigida por el proyecto y la aprobación final con arreglo a los criterios de control de la exposición.
Q: ¿Una evaluación satisfactoria del rendimiento de la contención garantiza que se cumplan todas las condiciones de funcionamiento futuras?
A: No. Solo es válido para el escenario y las condiciones definidas en las que se llevó a cabo la evaluación. El equipo debe comparar el resultado con los criterios de aceptación específicos del proyecto y confirmar si el escenario operativo recuperado requiere pruebas adicionales antes de reiniciarse.