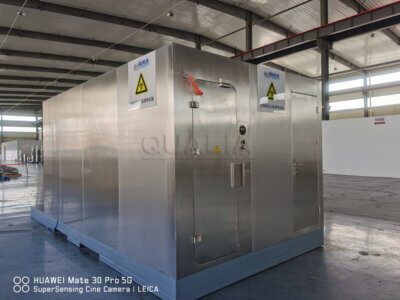
Cuando una prueba de aceptación in situ revela que nunca se definió el umbral de activación de una alarma, el proyecto se enfrenta a un bloqueo total: la prueba no puede demostrar que la alarma proteja ningún estado de contención concreto, pero el equipo no puede darse de alta sin esa demostración. El equipo reescribe el protocolo de prueba, vuelve a los requisitos de diseño original (URS) para reconstruir lo que debería haberse especificado y retrasa la entrega varias semanas, mientras la integridad de la contención sigue sin verificarse. La decisión que determina si los criterios de aceptación de las alarmas y los enclavamientos se mantienen durante las pruebas es si cada condición de alarma y cada respuesta de enclavamiento están definidas por un umbral de activación comprobable, una respuesta requerida, una regla de reinicio y un registro permanente antes de la adquisición. Esa definición debe resistir no solo el funcionamiento normal, sino también los estados anormales para los que están diseñados los sistemas de contención.
Condiciones de activación de alertas que deben definir los compradores
Cuando una especificación solo establece que se proporcionará una alarma, el equipo de SAT se encuentra ante una hoja en blanco: sin umbral de activación, sin desviación definida y sin garantía de que la alarma suene cuando la contención se vea realmente comprometida. El comprador debe definir la fuente del sensor, el punto de consigna o el cambio de estado que active la alarma, cualquier ventana de estabilidad o retardo temporal, y el nivel de prioridad, para que el protocolo de prueba pueda simular la condición exacta. Sin esa definición, no se puede demostrar de forma sistemática que la alarma detecte el modo de fallo contra el que está destinada a proteger.
| Fuente del disparador | El comprador debe definir | Motivo de la verificación del SAT |
|---|---|---|
| Mediante el sensor de interbloqueo | ¿Qué posiciones de las puertas activan la alarma?; tiempo de retardo de entrada para el tránsito | Confirma que el estado de la puerta no altera la contención |
| Sensor de diferencia de presión | Valor de consigna, ventana de estabilidad y sentido de la desviación | Garantiza que el umbral de alarma por fallo en cascada se ajuste al diseño del sistema de contención |
| Enclavamiento del ciclo VHP | Restricciones de fase, señales de estado de ciclo válidas | Evita la transferencia cuando no está esterilizado |
La tabla recoge las fuentes de activación más habituales y lo que el comprador debe especificar para cada una de ellas, junto con el motivo por el que SAT debe verificar dicha condición. Los sensores de enclavamiento de puertas, por ejemplo, no solo requieren que se especifiquen las posiciones que activan la alarma, sino también un retardo de entrada para el tránsito; de lo contrario, la alarma corre el riesgo de activarse por falsos alarmas o, lo que es peor, de detectar con retraso una intrusión real. Los sensores de diferencia de presión requieren un punto de consigna, un margen de estabilidad y una dirección definida de desviación, de modo que el SAT pueda confirmar que el umbral de alarma por fallo en cascada se ajusta al diseño de contención y no pase por alto una inversión del flujo hacia el exterior. Dispositivos de enclavamiento para el ciclo VHP depende de las restricciones de fase y de las señales de estado de ciclo válidas; una definición de disparador que no impida la transferencia durante un estado no esterilizado deja sin demostrar el límite de esterilización.
Una alarma que se activa al alcanzar un umbral no definido no es una medida de seguridad de contención; es una esperanza durante la puesta en marcha.
Desde el punto de vista de la validación, Anexo 11 de EudraLex Exige que las condiciones de alarma de los sistemas informatizados estén definidas y sean comprobables. Este requisito no prescribe qué sensores deben instalarse, pero sí implica que los criterios de aceptación deben traducir la selección de sensores en una condición de alarma específica y verificable. Los compradores que dejan esta cuestión para la fase de puesta en marcha suelen descubrir que la lógica de alarma integrada en el controlador del equipo no se ajusta al escenario de riesgo de la instalación, y corregirla tras la instalación supone un mayor coste en tiempo de integración del que se ahorra en el esfuerzo de especificación.
Respuestas del sistema de bloqueo que requieren pruebas presenciadas
Las respuestas de interbloqueo que se aceptan basándose en la descripción del diseño, en lugar de en una ejecución presenciada, dejan sin abordar los modos de fallo ocultos. Un SAT estándar que solo comprueba el funcionamiento normal no revelará lo que ocurre cuando un relé se atasca, cuando se produce un corte de corriente o cuando se abre una puerta en mitad de un ciclo. Estos son los sucesos que convierten un sistema de contención, de ser una barrera protectora, en una brecha, y deben verificarse en condiciones que simulen el fallo, no limitarse a describirlos en una especificación funcional.
| Evento Interlock | Respuesta requerida | La prueba realizada ante testigos debe confirmar | Riesgo si no se ha probado |
|---|---|---|---|
| Corte de suministro eléctrico | El equipo alcanza el estado de seguridad definido | El equipo pasa a un estado de seguridad y permanece en él hasta que se realice un reinicio manual. | Situación de inseguridad durante un corte de suministro eléctrico real |
| Fallo de un componente (relé atascado) | La función de seguridad se mantiene; se indica el fallo | La supervisión redundante activa la alarma e impide el reinicio | Un fallo oculto que provoca una pérdida de seguridad que pasa desapercibida |
| Fallo del sistema de bloqueo de la puerta durante el funcionamiento | Parada controlada inmediata o retención de contención | Secuencia de apagado y bloqueo de estado hasta el reinicio manual | Exposición del operario o incumplimiento en materia de contaminación |
La tabla establece la correspondencia entre los eventos de enclavamiento y la respuesta requerida, lo que debe confirmar la prueba presenciada y el riesgo en caso de que se omita la prueba. Presenciar una pérdida de alimentación eléctrica, por ejemplo, significa verificar que el equipo entre en un estado de seguridad definido y permanezca en él hasta que se realice un reinicio manual, y no simplemente que se detenga. Debe demostrarse que un fallo de un componente, como un relé atascado, activa la señalización de alarma e impide el reinicio mediante una supervisión redundante, ya que un relé atascado que no se detecte deja al sistema sin ninguna función de seguridad. A por Interlock Cualquier fallo durante el funcionamiento debe provocar una parada controlada inmediata o el bloqueo del sistema de contención, y la prueba debe demostrar que dicho estado permanece bloqueado hasta que se realice un reinicio deliberado; de lo contrario, un operador podría eliminar el peligro de forma involuntaria.
Una función de seguridad de la que no se pueda demostrar que actúe de forma segura en caso de fallo cuando se requiera no es una función de seguridad, sino una suposición.
ASTM E2500 ofrece un marco para la verificación basada en el riesgo de las respuestas de los enclavamientos, lo que facilita la selección de los modos de fallo que requieren ensayos presenciados en función del riesgo del proceso. El Anexo 11 de EudraLex exige, además, pruebas de que los sistemas informatizados se comportan de forma segura en condiciones anómalas. Ninguno de los dos documentos establece una lista fija de ensayos; ambos remiten a los requisitos de diseño (URS) como fuente de las respuestas requeridas. El reto práctico radica en que algunos modos, como una fuga real de la contención durante una prueba, no pueden provocarse de forma segura. Por lo tanto, el comprador debe distinguir entre aquellos modos de fallo que pueden someterse a pruebas exhaustivas durante las SAT y aquellos que deben basarse en pruebas parciales combinadas con una garantía de diseño documentada, y redactar los criterios de aceptación en consecuencia.
Restablecer la lógica y eludir las restricciones
Un enclavamiento que se reinicia automáticamente cuando desaparece la condición desencadenante vuelve a generar riesgo antes de que el operador haya evaluado la causa. Si una variación de presión activa una alarma en cascada y el sistema se reinicia automáticamente en cuanto la lectura vuelve al punto de consigna, la alarma puede activarse repetidamente sin que se investigue la causa raíz, lo que merma la confianza del operador y enmascara una condición inestable. La lógica de enclavamiento que requiere un restablecimiento manual tras un evento desencadenante, aplicada cuando el enclavamiento protege una función crítica para la contención, proporciona al personal de operaciones el control necesario para verificar que la situación es segura antes de reiniciar el proceso. Aunque no se trata de un requisito normativo en la mayoría de los textos sobre buenas prácticas de fabricación (GMP), sí es un criterio de planificación que reduce la probabilidad de que un evento no revisado dé lugar a un incidente de contaminación de mayor envergadura.
Las restricciones de derivación plantean un dilema similar a la hora de tomar decisiones. Es posible que el personal autorizado necesite acceder a una zona controlada sin tener que detener toda una línea, y las funciones de anulación permiten esa flexibilidad operativa. Los criterios de aceptación deben exigir que cualquier derivación esté sujeta a restricciones de acceso (por ejemplo, mediante un código numérico o el uso de una tarjeta), tenga una duración limitada y quede registrada en un registro de auditoría. El anexo 11 de EudraLex respalda esto al hacer hincapié en el control de acceso y los registros de auditoría para los cambios en los sistemas informatizados, pero no prescribe el método de derivación. Si los criterios de aceptación no se pronuncian sobre el registro de las derivaciones, el SAT registrará una anulación satisfactoria sin capturar la prueba de que dicha anulación fue autorizada y temporal, lo que impedirá a la instalación distinguir, años más tarde durante una inspección, entre una derivación controlada y un fallo no detectado.
Una modificación que no deja ningún registro permanente convierte una omisión deliberada en una irregularidad de auditoría que está a la espera de salir a la luz.
La configuración de la lógica de reinicio y del bypass no debe considerarse un ajuste por defecto, sino una elección deliberada que se ajuste al nivel de riesgo de contención del equipo. En el caso de los equipos de transferencia de nivel BSL-3/4 u OEB4/OEB5, se debe optar por reinicios con bloqueo y anulaciones estrictamente restringidas y totalmente registradas. En el caso de los sistemas auxiliares de menor riesgo, puede justificarse un comportamiento de reinicio más sencillo, pero dicha justificación debe figurar en la exposición de motivos de la validación, y no en una explicación posterior a la puesta en servicio sobre por qué las pruebas superaron un comportamiento que nadie había definido.
Controles específicos para cada estancia frente a controles que solo dependen de los equipos
Un enclavamiento que ignore el estado de la presión de la sala puede proteger el equipo, pero no la cascada de presión de la instalación, y la decisión sobre de qué señales depende el enclavamiento determina el diseño completo del plan de interfaz SAT.
| Tipo de control | Fuente de señal | Ejemplo típico | Consideraciones clave |
|---|---|---|---|
| Enclavamiento solo de equipos | E/S del controlador local | Sensor de puerta conectado directamente al controlador del equipo | No requiere el estado de la sala; la validación es más sencilla |
| Enclavamiento a nivel de habitación | Monitor de presión de la sala, control de acceso | Enclavamiento de la compuerta de transferencia vinculado a la cascada de presión de la sala | Debe coordinarse con el sistema de gestión de edificios (BMS) de las instalaciones y con la certificación de las salas. |
| Enclavamiento integrado en el BMS | Sistema de gestión de edificios | Parada general provocada por una alarma de incendio o una parada de emergencia | Se deben definir el traspaso entre sistemas y el comportamiento a prueba de fallos |
La tabla distingue entre los enclavamientos exclusivos de los equipos, alimentados por las E/S del controlador local, los enclavamientos a nivel de sala, que dependen de sensores de presión o de control de acceso, y los enclavamientos integrados en el sistema de gestión de edificios (BMS), que activan paradas generales. Un enclavamiento de puerta exclusivo de los equipos, conectado directamente a un compuerta de transferencia El controlador es más sencillo de validar, ya que su comportamiento no depende de los estados externos de la sala. Sin embargo, un enclavamiento a nivel de sala que mantenga cerrada la misma compuerta cuando la presión negativa de la sala descienda debe coordinarse con los sensores de presión del edificio y el estado de certificación de la sala. Un enclavamiento integrado en el BMS que se active ante una alarma de incendio añade complejidad al traspaso entre sistemas y un comportamiento a prueba de fallos que debe definirse en la fase de contratación de la interfaz, y no descubrirse durante la prueba de aceptación del cliente (SAT) cuando la asignación de señales no consiga cerrar el circuito esperado por el PLC del equipo.
La elección es una decisión técnica de compromiso, no una jerarquía de cumplimiento. El control basado únicamente en los equipos aísla la lógica de enclavamiento y reduce el alcance de la validación, pero puede dejar una brecha de contención si la evaluación de riesgos de la instalación muestra que la condición insegura no puede detectarse localmente. La integración a nivel de sala cierra esa brecha, pero introduce dependencias respecto a la calibración de los sensores, la integridad de la red del sistema de gestión de edificios (BMS) y la secuencia de arranque y apagado en múltiples subsistemas. Manual de bioseguridad en el laboratorio de la OMS Las directrices señalan que, en determinados niveles de bioseguridad, el diseño de la contención puede requerir enclavamientos a nivel de sala, pero se trata de una recomendación vinculada a perfiles de riesgo específicos, no de un requisito general para todos los equipos de transferencia. La decisión se complica cuando el SAT revela la ausencia de intercambios de señales entre el controlador del equipo y los sistemas del edificio, lo que obliga a realizar recableados en fases avanzadas, a reescribir protocolos y a llevar a cabo una nueva validación, todo lo cual se podría haber evitado si la arquitectura de los enclavamientos se hubiera acordado durante la revisión del URS y se hubiera vinculado a criterios de aceptación de interfaz claros.
La arquitectura de interbloqueo elegida en el diseño determina el número de secuencias de comunicación SAT que pueden fallar en las últimas fases de la puesta en marcha.
Condiciones del reto SAT para estados anómalos
Es difícil inducir estados anómalos seguros durante las pruebas SAT, pero son la única forma de confirmar que los enclavamientos funcionan correctamente cuando la contención es más vulnerable. Simular una pérdida repentina de presión diferencial sin alterar la contención biológica o química real rara vez es factible; las condiciones de ensayo deben plantear un desafío suficiente como para poner a prueba la lógica de las alarmas y los enclavamientos sin provocar una fuga peligrosa real. Por lo tanto, los criterios de aceptación deben definir qué estados anómalos deben ponerse a prueba, cómo pueden simularse de forma segura y qué constituye una respuesta aceptable.
La norma ASTM E2500 establece el marco para esta definición al exigir que las condiciones de prueba se deriven de evaluaciones de riesgos del proceso, en lugar de una lista de comprobación fija. El URS debe identificar los escenarios críticos de fallo, y el protocolo de SAT traduce esos escenarios en secuencias de ensayo que pueden incluir la simulación de un fallo de un sensor, la interrupción de una señal de comunicación o la inducción de una desviación controlada de la presión dentro de los límites de seguridad. El anexo 11 de EudraLex añade que la SAT de los sistemas informatizados debe incluir pruebas en condiciones anómalas y que los resultados deben documentarse. La carencia a la que se enfrentan muchos proyectos no es la falta de normas, sino la falta de una justificación documentada del riesgo que vincule las condiciones anómalas seleccionadas con las secuencias específicas de fallo de contención que el equipo fue diseñado para prevenir. Cuando falta esa justificación, el equipo de SAT o bien opta por la prudencia con pruebas de resistencia débiles que aportan poca información, o bien se adentra en terreno arriesgado sin un argumento de seguridad claro, y ninguno de estos resultados respalda una decisión de liberación sólida.
Una prueba que nunca va más allá del funcionamiento normal no puede demostrar la respuesta de seguridad que más importa.
El límite práctico viene dado por los recursos y la seguridad: algunos modos de fallo, como un fallo simultáneo del enclavamiento de las dos puertas en un BSL-4 cámara de transferencia, puede resultar imposible realizar ensayos físicos sin incurrir en un riesgo inaceptable. En esos casos, los criterios de aceptación deben reconocer explícitamente que determinadas respuestas se verifican mediante una combinación de ensayos de provocación parciales y revisión del diseño, de modo que el expediente refleje con fidelidad lo que se ha demostrado y lo que se ha aceptado sobre la base de la garantía de ingeniería. Este enfoque, cuando se documenta desde el principio, evita acusaciones posteriores de que los ensayos fueron incompletos.
Umbral de aceptación para los registros de alarmas y enclavamientos
Una indicación de alarma en tiempo real que desaparece sin dejar un registro atribuible y con marca de tiempo deja a la instalación sin pruebas objetivas de que se haya producido un incidente de contención. Por lo tanto, el umbral de aceptación de las alarmas y los enclavamientos debe ir más allá de la demostración funcional para incluir la exhaustividad, la integridad y la permanencia del registro generado. Si la prueba SAT solo comprueba que el LED de alarma se encendió, el registro de eventos carecerá de las pruebas necesarias para una inspección reglamentaria tres años después.
Los criterios de aceptación deben definir qué constituye un registro completo: marca de tiempo con la resolución requerida, descripción del evento, prioridad de la alarma, acuse de recibo del operador, acción de reinicio y cualquier evento de derivación asociado. El Anexo 11 de EudraLex respalda esto al exigir registros electrónicos precisos, completos y conservados para los sistemas informatizados. La norma ASTM E2500 respalda una determinación basada en el riesgo de qué registros son críticos, lo que permite que el proyecto centre los umbrales estrictos de revisión de registros en las alarmas críticas para la contención, en lugar de en todas las notificaciones del sistema. El umbral debe establecerse durante la planificación de la validación, y no imponerse de forma retroactiva tras la entrega, ya que, una vez que el equipo está en funcionamiento, rara vez existe un margen de tiempo controlado para revisar la arquitectura de datos y garantizar que se están capturando los parámetros correctos.
El registro es el único testimonio que perdura tras el suceso; los registros incompletos generan una deuda de cumplimiento que se acumula con cada ciclo de auditoría.
Si el protocolo SAT acepta una respuesta funcional a una alarma sin verificar que el registro correspondiente figure en el archivo histórico con todos los campos obligatorios, la instalación acepta un sistema de contención que funciona hoy, pero que mañana no podrá defenderse. Un umbral de aceptación que exija la verificación del registro del evento durante el SAT y que vincule el contenido del registro a la definición de la alarma y a la respuesta del enclavamiento especificadas en el URS garantiza que el estado validado incluya la cadena de pruebas, y no solo la reacción del equipo.
Definir los criterios de aceptación de las alarmas y los enclavamientos no es un mero ejercicio de añadir detalles a una especificación; es la puerta que determina si la prueba SAT puede demostrar que el equipo protege el estado de contención previsto. La condición de activación, la respuesta, la lógica de reinicio, las restricciones de derivación, las dependencias de interfaz, las pruebas de estados anómalos y la exhaustividad de los registros forman una cadena interconectada que o bien se mantiene durante la prueba o bien se rompe en el eslabón más débil de la definición. Antes de la adquisición, comprueba que el URS describa cada uno de estos elementos en términos que puedan someterse a prueba y, antes de la SAT, confirma que el protocolo pueda ponerlos a prueba sin poner en riesgo la instalación. Cuando todos los eslabones están definidos y pueden demostrarse, la decisión de aceptación se basa en pruebas objetivas y no en la suposición de que el diseñador lo haya hecho bien.
Preguntas frecuentes
P: Nuestro equipo de transferencia ya se encuentra en las instalaciones, pero en el URS solo se indica “alarma incluida”. ¿Se puede seguir adelante con la recepción sin que ello suponga un retraso importante en el proyecto?
R: Sí, pero no sin una variación basada en el riesgo. El equipo del proyecto debe reunirse de inmediato para definir las condiciones de activación, las respuestas, la lógica de reinicio y los requisitos de registro que faltan actualmente, y luego completar formalmente el protocolo SAT. El traspaso se suspenderá hasta que se apruebe dicha documentación y se reescriban las pruebas; el retraso dependerá de la rapidez con la que se acuerden los criterios que faltan y de la capacidad del hardware para ejecutarlos.
P: Una vez definidos todos los criterios de alarma y enclavamiento en el URS, ¿cuál es el siguiente paso inmediato antes de que el equipo de SAT redacte el protocolo de pruebas?
R: Asigna cada criterio a un método de prueba seguro y al punto de observación requerido. Para cada desencadenante, documenta el método de simulación (por ejemplo, inducir una desviación controlada de la presión, interrumpir un bucle de sensores, simular un relé atascado mediante diagnósticos), la respuesta esperada del sistema y los campos exactos del registro que deben capturarse. Esta matriz constituye el esqueleto del protocolo SAT y evita que el equipo de pruebas tenga que reconstruir la intención durante la puesta en servicio.
P: ¿En qué momento estos rigurosos criterios de aceptación de alarmas y enclavamientos resultan excesivos? ¿Podemos reducir la carga normativa para las compuertas de transferencia de OEB2 o BSL-2?
R: El rigor varía en función del riesgo de contención, no de un nivel fijo de bioseguridad. Si una evaluación formal de los riesgos del proceso demuestra que una infracción no provocaría de forma creíble la pérdida del producto, daños al personal o una liberación al medio ambiente, se puede simplificar el procedimiento —por ejemplo, aceptando la garantía de diseño con pruebas presenciadas reducidas de los modos de fallo para determinados enclavamientos—. Sin embargo, las buenas prácticas de fabricación (GMP) siguen exigiendo umbrales de activación definidos y registros de eventos auditables, incluso para aplicaciones de menor riesgo, ya que la ausencia de registros no deja un rastro de pruebas defendible.
P: ¿Cómo decidimos si es mejor mantener un dispositivo de enclavamiento independiente o vincularlo a la presión de la sala o a las señales del sistema de gestión de edificios (BMS)?
R: Elija el control basado únicamente en el equipo cuando los propios sensores de este puedan detectar de forma directa y fiable el peligro de contención; por ejemplo, un enclavamiento de puerta abierta en una compuerta de transferencia en la que el peligro se limite a los límites del equipo. Integre las señales de presión de la sala o del sistema de gestión de edificios (BMS) únicamente cuando el peligro desencadenante no pueda detectarse localmente, como en el caso de una pérdida de presión en cascada que deba impedir la apertura de la compuerta para proteger la sala. La decisión debe basarse en los escenarios de fallo que el enclavamiento pretende evitar, y no en una preferencia general por la simplicidad o la integración.
P: ¿Merece la pena dedicar esfuerzo a especificar pruebas de desafío detalladas y registrar los umbrales para una caja de paso de VHP estándar, o se trata de un exceso de ingeniería?
R: En el caso de una caja de paso VHP que protege un límite estéril, sí: un solo desvío del enclavamiento no registrado o una alarma no detectada durante un fallo del ciclo puede comprometer todo un lote, y el coste de la investigación supera con creces el trabajo inicial de especificación. La excepción es un paso de materiales no crítico en el que la evaluación de riesgos califica el fallo de contención como insignificante; en ese caso, se podrían reducir las pruebas de estados anómalos presenciadas, pero aún así se deberían definir umbrales de exhaustividad de los registros para mantener la preparación para las auditorías de las BPF.